Как получить бесплатный домен, не потеряв контроль над ним
14.10.2026
21 октября 2026 года команда безопасности PHP (PHP Security Team) выпустила исправления двух критических уязвимостей в самом PHP — CVE-2026-109618 и CVE-2026-109619. Обе получили 9,2 балла по шкале CVSS v4.0 и при определённых условиях позволяют злоумышленнику выполнить код на сервере без авторизации. Исправления вошли в версии PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35.
Если ваш сайт работает на PHP — а это WordPress, 1С-Битрикс, Joomla, MODX и большинство самописных CMS, — первый шаг простой: узнайте, какая версия PHP используется, и убедитесь, что в ней уже есть эти исправления. Ниже — пошаговая инструкция и для виртуального хостинга, и для собственного сервера.
Проверка за 60 секунд
Если хотя бы на один вопрос вы ответили «не знаю», читайте дальше: каждый следующий раздел закрывает один из этих пробелов.
Это две независимые ошибки в работе ядра PHP с памятью. При определённых условиях они позволяют неавторизованному злоумышленнику выполнить свой код на сервере. Команда PHP заранее предупредила о выпуске 20 октября, а исправления опубликовала 21 октября 2026 года в 14:00 UTC (17:00 по Москве). В отраслевых публикациях пару уязвимостей также называют «PHP2Shell».
| CVE | Официальное описание (кратко) | Простыми словами |
|---|---|---|
| CVE-2026-109618 (GHSA-w8hw-w9fx-j79w) | Обработка нехватки памяти (OOM) может прервать PHP, когда внутренние данные запроса инициализированы лишь частично; при последующей очистке эти некорректные данные считаются корректными. | Когда серверу не хватает памяти, PHP может принять недоделанную работу за завершённую — и эту путаницу можно использовать для атаки. |
| CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp) | Внутреннее состояние запроса может сохраняться после освобождения связанной с ним памяти; следующий запрос в том же воркере может использовать это устаревшее состояние. | «Остатки» одного запроса могут попасть в следующий запрос, который обрабатывает тот же процесс PHP. |
Три термина, которые стоит знать. CVE — публичный идентификатор конкретной уязвимости. CVSS — шкала опасности от 0 до 10; всё, что выше 9,0, считается критическим. Удалённое выполнение кода (RCE) означает, что злоумышленник может запустить свой код на вашем сервере из любой точки интернета.
Достаточно опасно, чтобы обновиться сегодня. По данным PHP Security Team, под угрозой любая установка PHP, которая обрабатывает веб-запросы: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP и LiteSpeed. Наибольший риск — у mod_php: для него продемонстрирована атака, при которой один запрос без авторизации срабатывает ещё до запуска кода приложения.
Если атака удастся, возможны такие последствия:
Ситуация на 23 октября 2026 года такая. В открытом доступе появилось несколько эксплойтов (proof of concept), но, по оценке Rapid7, каждый из них работает только при определённом сочетании операционной системы, версии PHP и веб-сервера. Rapid7 ожидает эксплуатации «в дикой природе», хотя в собственных тестах получил рабочий эксплойт лишь в узких лабораторных условиях; Канадский центр кибербезопасности активной эксплуатации пока не выявил и предупреждает, что ситуация может быстро измениться. Иными словами, не ждите новостей о массовых взломах — обновляйтесь сейчас.
Это не значит, что все сайты на PHP уже взломаны. Успех атаки зависит от версии PHP, настроек сервера и наличия патча.
Уязвимости затрагивают все четыре официально поддерживаемые ветки PHP, и для каждой уже вышел исправленный релиз. Ваш сайт должен работать на одной из этих версий — или на пакете хостинг-провайдера с теми же исправлениями.
| Ветка PHP | Исправленный релиз | Статус (23.10.2026) | Поддержка безопасности до |
|---|---|---|---|
| PHP 8.5 | 8.5.12 | Активная поддержка | 31 декабря 2029 г. |
| PHP 8.4 | 8.4.27 | Активная поддержка | 31 декабря 2028 г. |
| PHP 8.3 | 8.3.36 | Только исправления безопасности | 31 декабря 2027 г. |
| PHP 8.2 | 8.2.35 | Только исправления безопасности | 31 декабря 2026 г. |
| PHP 8.1 и старше | Обновлений от проекта PHP нет | Поддержка завершена (EOL) | — |
PHP 8.1 и более старые версии больше не получают обновлений от проекта PHP. Из-за серьёзности уязвимостей команда безопасности выпустила минимальные исходные патчи (бэкпорты) для PHP 7.4, 8.0 и 8.1 — для тех, кто собирает PHP самостоятельно. Многие дистрибутивы Linux и поставщики долгосрочной поддержки выпускают собственные исправленные пакеты. Но такие патчи закрывают только эти две уязвимости и не возвращают старую ветку в число поддерживаемых.
Частая ловушка: когда дистрибутив переносит исправление в свой пакет, номер версии нередко остаётся прежним. Сервер может показывать «8.3.x» и быть защищённым — или нет. Ориентируйтесь на журнал изменений пакета или на сообщение хостинга, а не только на номер версии.
Не забывайте про встроенный PHP. Docker-образы, готовые серверные сборки и некоторые коммерческие продукты поставляются со своей копией PHP. Обновление основной системы не обновляет контейнер — образ нужно пересобрать на свежей базе и развернуть заново.
23 октября 2026 года PHP Security Team опубликовала информационное уведомление: до следующего планового релиза рекомендуется установить session.upload_progress.enabled=0. Этот параметр уже упоминался как временная мера для CVE-2026-109619; если вы включили его тогда, просто оставьте как есть. Новая проблема (CVE-2026-115560) возникает только при необычном сочетании настроек и кода приложения, поэтому её исправят в обычном цикле выпусков.
Ошибка не в самой CMS — но сайт под угрозой, если не обновлена среда выполнения PHP, на которой он работает. Обновление WordPress, модулей 1С-Битрикс, расширений Joomla или MODX эту уязвимость не закрывает.
Представьте PHP как фундамент дома, а CMS — как всё, что построено сверху. Свежий ремонт на втором этаже не устранит трещину в фундаменте. Поэтому задач две, и они разные:
| Задача | Что обновляется | Кто обычно отвечает |
|---|---|---|
| Патч безопасности PHP | Среда выполнения PHP на сервере | Хостинг-провайдер (виртуальный/управляемый хостинг) или администратор сервера (VPS) |
| Обновление CMS | WordPress, 1С-Битрикс, Joomla, MODX и др. | Владелец сайта или подрядчик |
| Плагины, модули, шаблоны | Сторонние компоненты | Владелец сайта, разработчик или студия |
Если сайт работает на 1С-Битрикс, перед сменой ветки PHP сверьтесь с требованиями к версии PHP в документации «1С-Битрикс» и проверьте совместимость сторонних модулей. Если сервер развёрнут на «1С-Битрикс: Веб-окружение» (BitrixVM), обновление PHP выполняется средствами этого окружения или пакетного менеджера — следуйте официальной документации. Для обновления безопасности в пределах той же ветки смена версии модулей обычно не требуется.
Проще всего — через панель управления хостингом или админку CMS. Названия пунктов меню могут немного отличаться в зависимости от провайдера и версии панели.
Увидеть версию — не значит убедиться в наличии патча. Надпись «PHP 8.3» в панели говорит о ветке, а не о точном релизе. В 8.3.36 и выше исправление есть; в пакетах дистрибутивов номер может не измениться. А если после обновления не перезапустить воркеры PHP, в памяти продолжит работать старый код. Если сомневаетесь, спросите хостинг-провайдера напрямую.
На виртуальном хостинге версию PHP обычно можно сменить в пару кликов: в cPanel — через MultiPHP Manager, в Plesk — в «Настройках PHP» домена. Но сначала разделим две операции, которые часто путают:
Какую ветку выбрать? Самую новую из официально поддерживаемых, которую предлагает ваш хостинг. На 23 октября 2026 года поддерживаются 8.2, 8.3, 8.4 и 8.5. Поскольку поддержка PHP 8.2 завершится 31 декабря 2026 года, ветка 8.3 или новее даст вам больше времени. Если вы переходите с 8.1 или более старой версии, проходить каждую промежуточную ветку не нужно — важно, чтобы плагины, модули и шаблон поддерживали целевую версию.
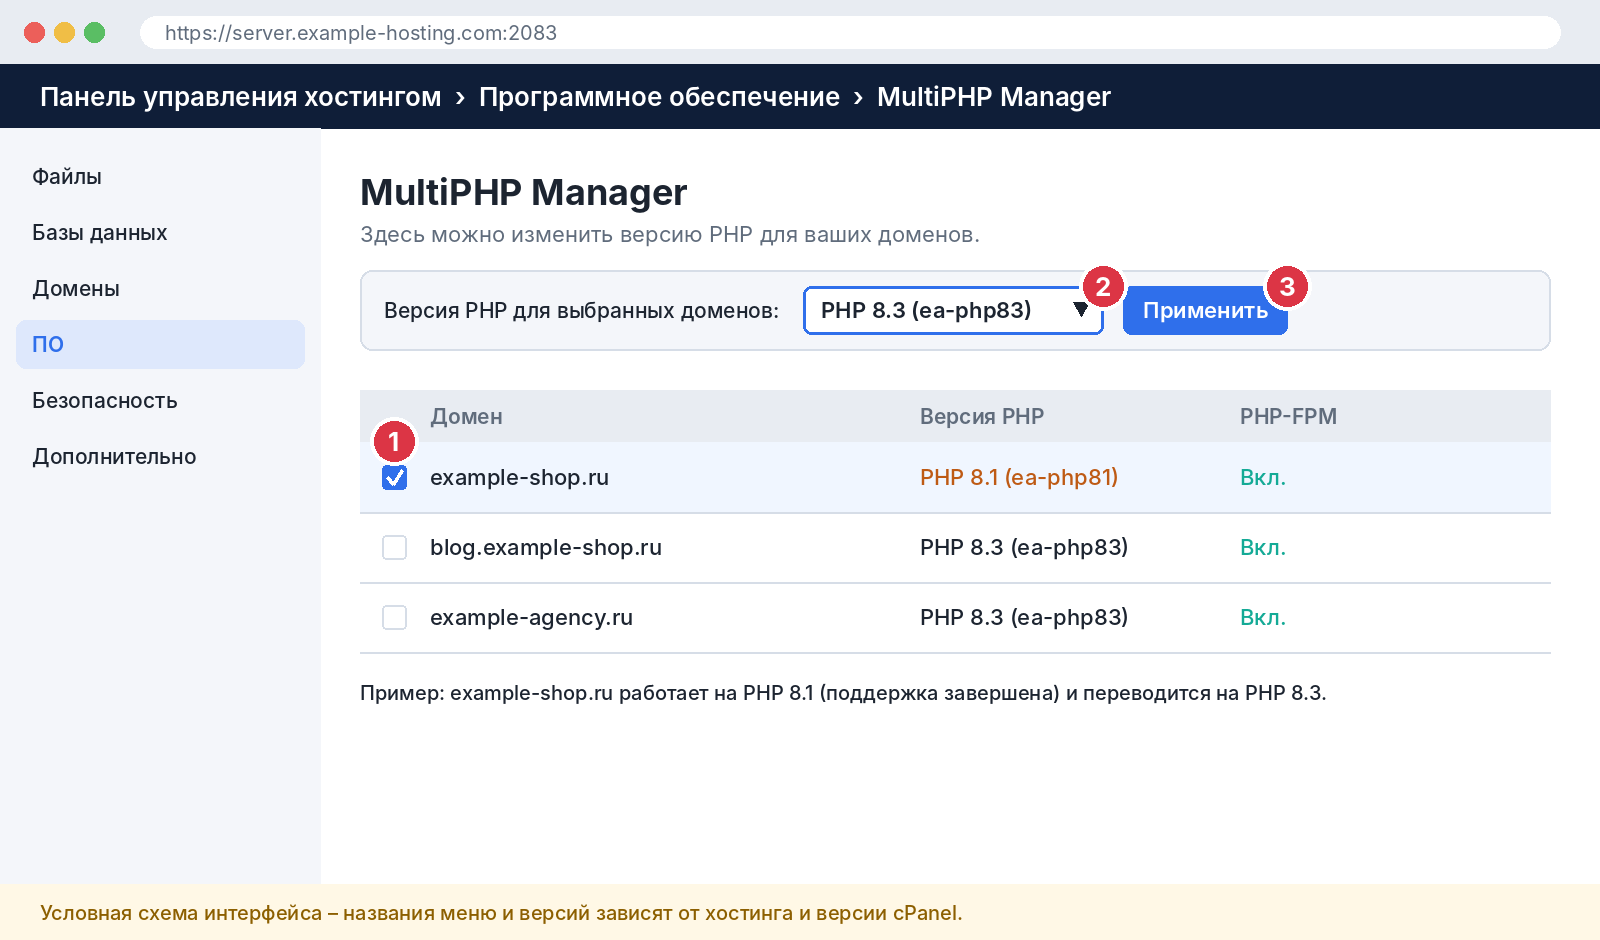
На некоторых серверах вместо этого раздела есть Select PHP Version (PHP Selector от CloudLinux). Принцип тот же: выбираете версию и сохраняете. Расширения PHP там настраиваются отдельно для каждой версии, поэтому после переключения проверьте, что нужные сайту расширения (например, intl, imagick, zip) включены и в новой версии.
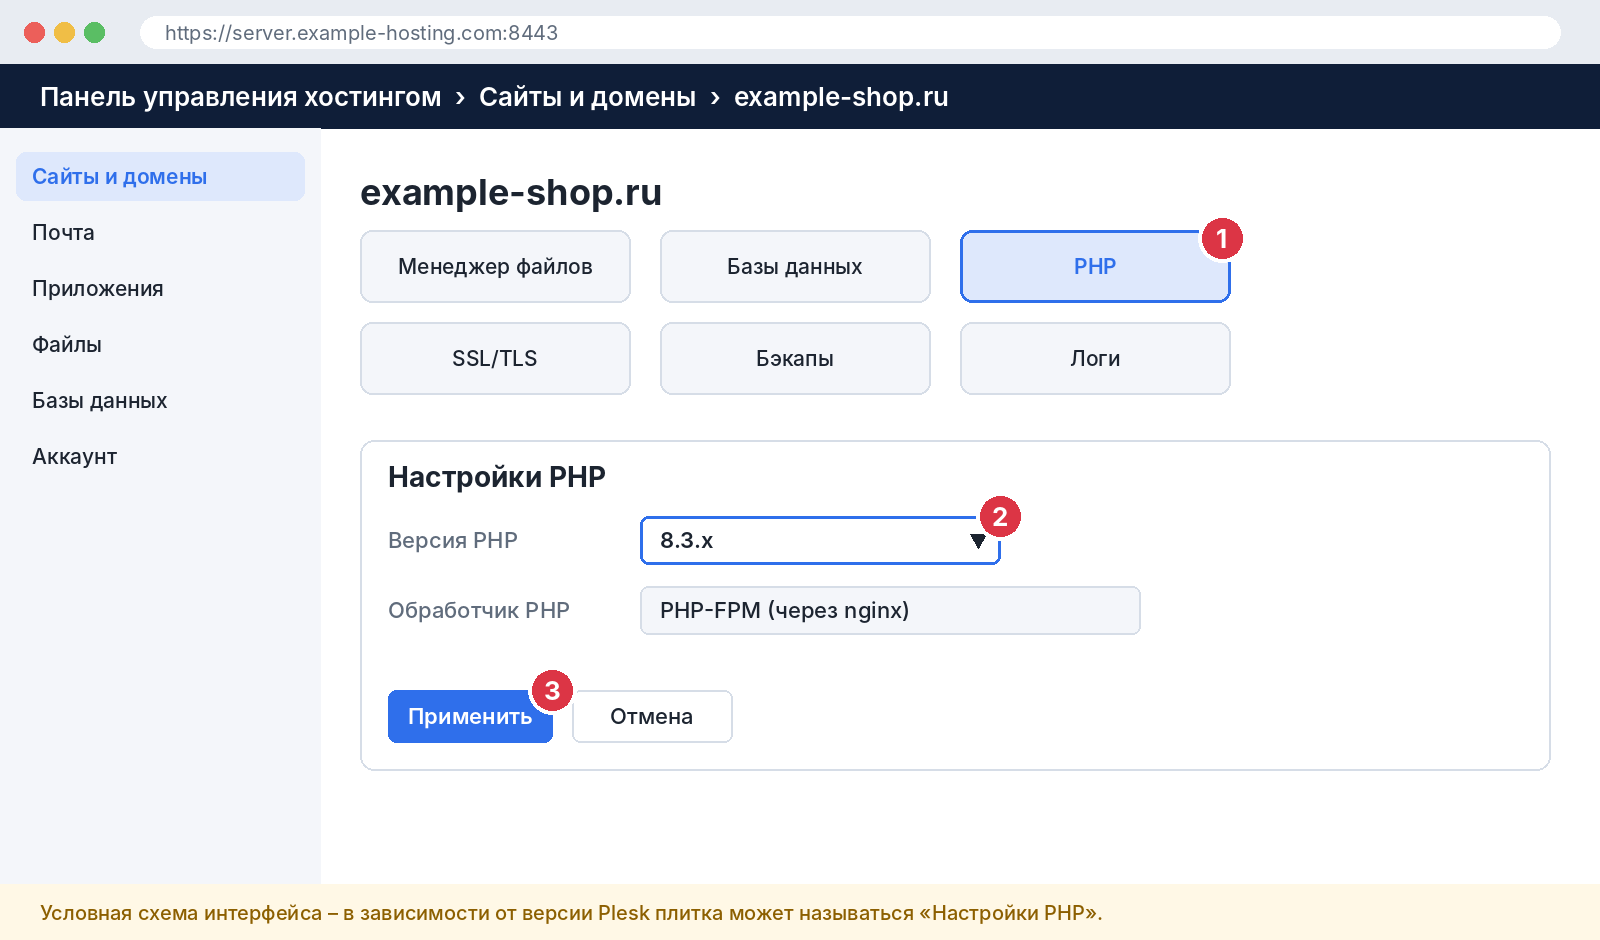
Убедитесь, что изменение действительно применилось к сайту. Если используете плагин кеширования, сначала очистите кеш.
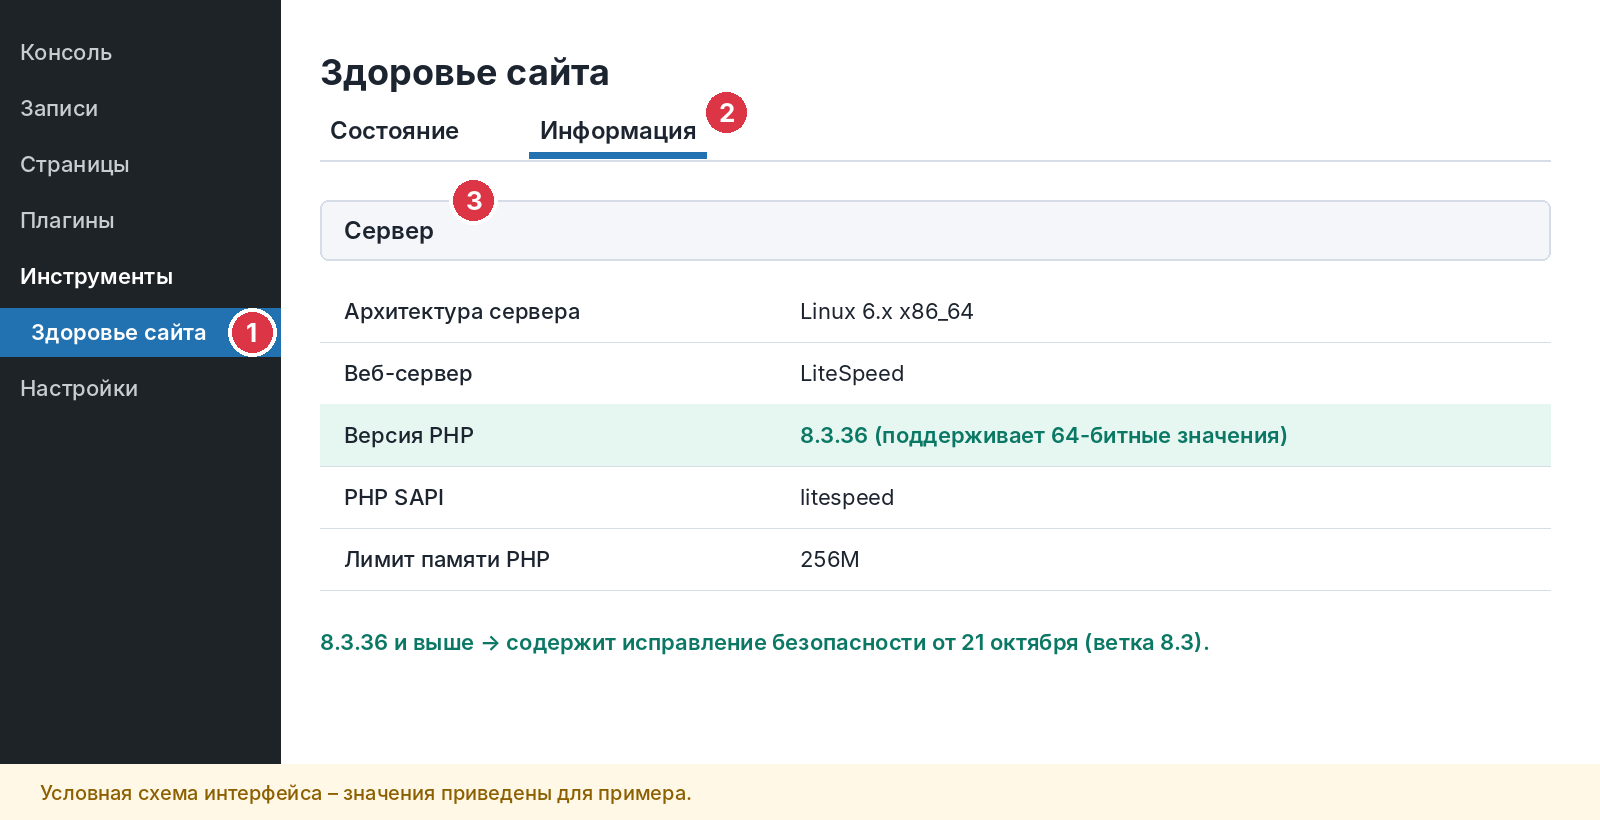
На своём сервере PHP обновляется через пакетный менеджер операционной системы. Команды ниже — примеры; названия пакетов зависят от дистрибутива и используемого репозитория PHP.
# Узнать текущую версию (CLI)
php -v

# Debian / Ubuntu — обновление безопасности в пределах ветки
sudo apt update
sudo apt install --only-upgrade php8.3-fpm php8.3-cli php8.3-common
sudo systemctl restart php8.3-fpm

# RHEL / AlmaLinux / Rocky
sudo dnf upgrade "php*"
sudo systemctl restart php-fpm

# Если используется Apache mod_php, перезапустите и веб-сервер
sudo systemctl restart apache2   # в RHEL-подобных системах: httpd
Не пропускайте перезапуск: пока старые воркеры PHP остаются в памяти, патч не работает. Убедитесь, что ваш репозиторий действительно содержит исправления от 21 октября, — для этого посмотрите журнал изменений пакета (в Debian/Ubuntu, например, apt changelog php8.3-fpm). Для перехода на другую ветку новую версию устанавливают параллельно и переключают на неё веб-сервер или пул FPM; детали зависят от дистрибутива.
Белый экран или ошибка «500 Internal Server Error» после обновления — ситуация поправимая. Но первым порывом не должен быть откат на старую версию PHP: если она не исправлена, вы снова откроете дверь злоумышленникам. Действуйте в таком порядке:
Если откатить PHP всё-таки необходимо, делайте это только в крайнем случае и на максимально короткий срок. Уточните у хостинг-провайдера, содержит ли версия, на которую вы возвращаетесь, исправления от 21 октября (или бэкпорт). Если нет — переведите сайт в режим обслуживания или ограничьте доступ к админке по IP, пока проблема не решена. Оставаться на неподдерживаемой версии — значит лишь отложить риск.
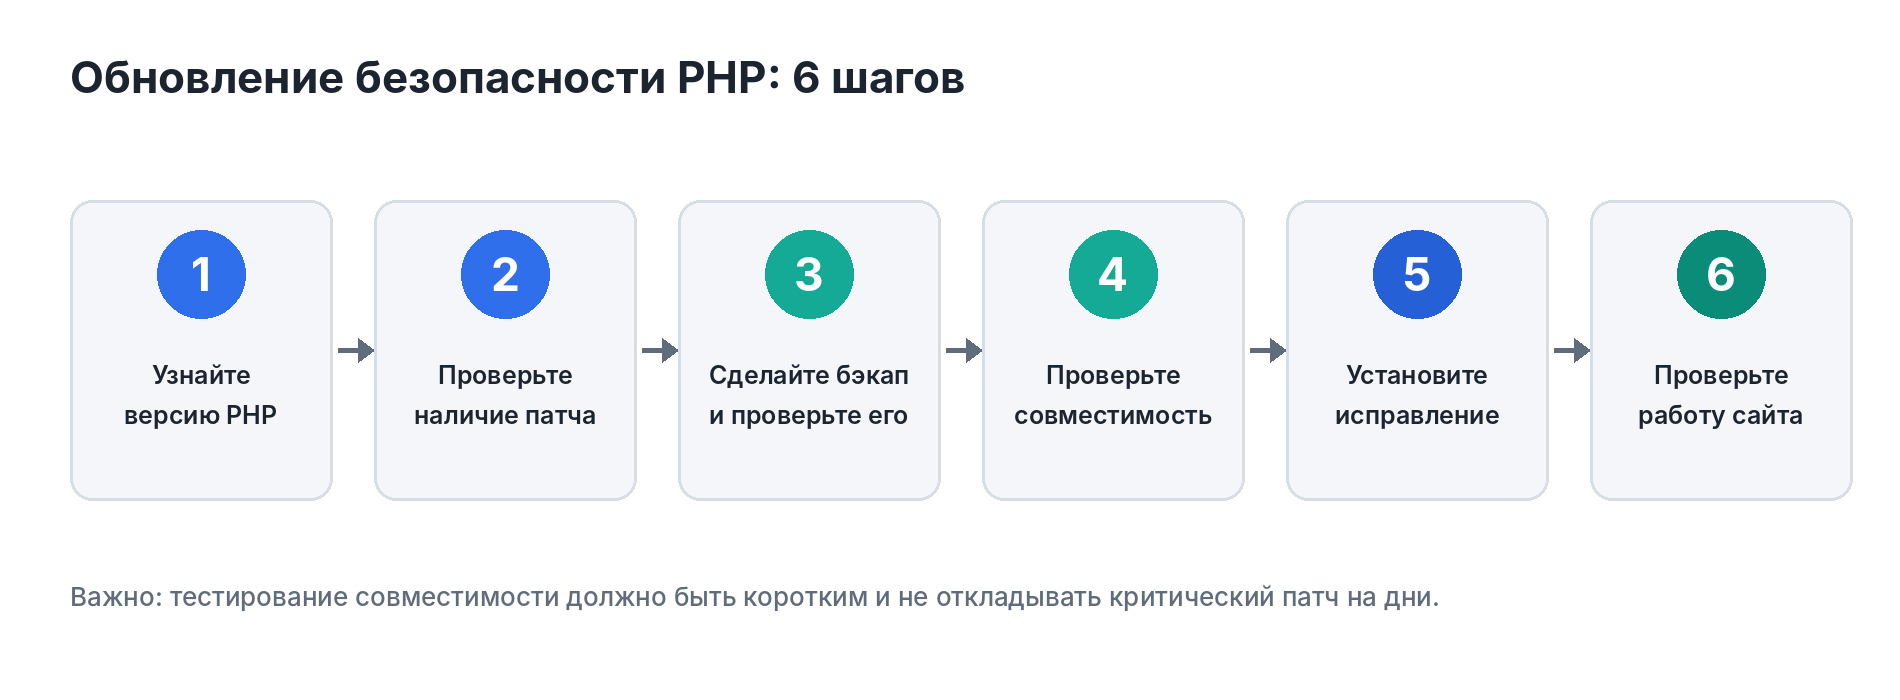
Единственное полноценное решение — обновить PHP до исправленного релиза. PHP Security Team прямо указывает, что временные меры не делают установку безопасной. Такой порядок быстро снижает риск и не подвергает сайт лишней опасности:
Обновление безопасности в пределах одной ветки не требует недельного тестирования. Проверка совместимости не должна становиться причиной откладывать критический патч на несколько дней.
Если у вас свой сервер и обновиться прямо сейчас действительно невозможно, PHP Security Team перечисляет меры, которые сужают отдельные векторы атаки. Они не делают установку безопасной и не заменяют обновление:
| Что проверить | На что обратить внимание |
|---|---|
| 1. Главная и ключевые страницы | Открываются ли страницы? Нет ли белого экрана или «500 Internal Server Error»? На месте ли изображения и меню? |
| 2. Админка | Получается ли войти (/wp-admin, /bitrix/admin и т. п.) и сохранить изменения? |
| 3. Формы обратной связи | Отправьте тестовое сообщение и убедитесь, что письмо пришло. |
| 4. Оформление заказа | Корзина, расчёт доставки и тестовый заказ в тестовом режиме платёжного сервиса. |
| 5. Работа с базой данных | Поиск, фильтры, вход в личный кабинет — всё, что читает или записывает данные. |
| 6. Журналы ошибок | Нет ли новых записей «Fatal error» или «Deprecated» в логе PHP или debug.log? |
Патч закрывает дверь, но не выгоняет тех, кто уже успел войти. Если вы видите незнакомые файлы, неизвестных администраторов, спам-страницы или редиректы, действуйте как при инциденте:
Коротко: на виртуальном и управляемом хостинге PHP обычно обновляет провайдер; на неуправляемом VPS или выделенном сервере — вы сами. CMS, плагины и содержимое сайта почти всегда остаются вашей зоной ответственности.
| Задача | Виртуальный хостинг | Управляемый хостинг | Неуправляемый VPS / выделенный сервер |
|---|---|---|---|
| Патч безопасности PHP | Провайдер | Провайдер | Вы |
| Выбор ветки PHP (например, 8.2 → 8.4) | Вы (в панели) | Совместно | Вы |
| Обновление CMS, шаблонов и плагинов | Вы | Совместно / по тарифу | Вы |
| Настройки сервера (php.ini, FPM, веб-сервер) | Провайдер | Провайдер | Вы |
| Бэкапы и проверка восстановления | Совместно | Совместно | Вы |
| Проверка сайта после обновления | Вы | Совместно | Вы |
Это типичное распределение; точные границы определяют договор и тариф. Если сомневаетесь, задайте хостингу вопросы:
Версия PHP с завершённой поддержкой (end of life) не получает официальных исправлений для новых уязвимостей. Даже если сегодня для неё выпустили разовый патч, следующая уязвимость может так и остаться открытой.
Модель поддержки PHP проста: два года активной поддержки, затем два года — только критические исправления безопасности, после чего ветка уходит на покой. Поддержка PHP 8.2 завершится 31 декабря 2026 года. Версия 8.2.35 защищает от этих двух уязвимостей, но переход на 8.3 или новее стоит запланировать в ближайшие два месяца.
Бэкпорты от хостинг-провайдеров и дистрибутивов — ценная временная мера. Но они закрывают только конкретные уязвимости, а не остальные известные проблемы, не дают прироста производительности и не решают растущую несовместимость с современными модулями. Надёжное решение — поддерживаемая ветка.
Подобные инциденты показывают: процессы безопасности у хостинга так же важны, как цена и объём диска. Сравнивая провайдеров, спросите:
| Критерий | Что уточнить |
|---|---|
| Поддерживаемые версии PHP | Доступны ли актуальные ветки (сейчас 8.2–8.5) и можно ли менять версию самостоятельно? |
| Процесс обновлений | Как быстро устанавливаются критические патчи на виртуальном и управляемом хостинге? |
| Бэкапы и восстановление | Как часто делаются копии, сколько хранятся и как происходит восстановление? |
| Техподдержка | Через какой канал можно обратиться при инциденте и как быстро ответят? |
| Проверка совместимости | Есть ли тестовая среда или другой способ проверить смену версии PHP? |
| Прозрачность | Сообщает ли хостинг об инцидентах безопасности на странице статуса, по почте или в блоге? |
| SSL и дополнительная защита | Включены ли SSL, WAF и сканирование на вирусы? (Полезно, но патч PHP не заменяет.) |
Эти критерии можно сопоставить с тарифами веб-хостинга Atak Domain. Данные ниже взяты из описания возможностей на странице продукта и не являются заявлением о мерах в связи с этим конкретным инцидентом.
| Что вам нужно | Указано на странице продукта |
|---|---|
| Самостоятельно выбирать и менять версию PHP | Выбор панели cPanel или Plesk во всех тарифах |
| Бэкап перед обновлением и путь назад | Бесплатное ежедневное резервное копирование; хранятся копии за последние 7 дней |
| Дополнительный уровень защиты | Imunify360 с автоматической очисткой от вредоносного ПО и межсетевой экран ModSecurity — дополняют патч PHP, но не заменяют его |
| Помощь при проблемах | Заявки в поддержку 24/7 |
| Безопасный переезд от другого провайдера | Бесплатный перенос сайта |
| Один сайт, несколько или много | Starter (1 сайт), Expert (3 сайта), Expert Plus и Expert Deluxe (без ограничений) |
| Высокая посещаемость или интернет-магазин | Expert Deluxe с увеличенными ресурсами CPU и RAM |
Прежде чем выбрать тариф, запишите, какая версия PHP и какие расширения нужны вашему сайту, а затем сравните подходящие варианты хостинга. Уточнить у поддержки доступные версии PHP до покупки — самый надёжный способ переехать без сюрпризов.
Если сайт работает на PHP (WordPress, 1С-Битрикс, Joomla, MODX и т. д.) и PHP на сервере ещё не содержит исправлений от 21 октября 2026 года — да. Версии PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 или исправленный пакет провайдера закрывают обе уязвимости. Риск не означает, что сайт уже взломан.
Да. PHP Security Team призывает обновиться немедленно. Обновление безопасности в пределах ветки (например, с 8.3.35 до 8.3.36) редко вызывает проблемы совместимости. На виртуальном хостинге его устанавливает провайдер — ваша задача убедиться, что это сделано.
Нет. Обновления WordPress, шаблонов и плагинов не исправляют среду выполнения PHP. PHP нужно обновлять на сервере отдельно. Это разные уровни, и у каждого свои обновления.
На виртуальном и управляемом хостинге — как правило, да, но сроки и объём работ у провайдеров разные. На неуправляемом VPS или выделенном сервере это ваша задача. Надёжнее всего получить от хостинга письменное подтверждение.
Обновление внутри ветки — редко. Переход на другую ветку (например, с 8.1 на 8.3) может нарушить работу старых плагинов или модулей. Сделайте бэкап, по возможности проверьте всё на тестовой копии и пройдите чек-лист после обновления.
PHP 8.2.35 закрывает эти две уязвимости. Однако поддержка PHP 8.2 завершится 31 декабря 2026 года, и после этого новые уязвимости исправляться не будут. Запланируйте переход на 8.3 или новее в ближайшие недели.
Нет. SSL шифрует трафик между браузером и сервером, но не исправляет ошибку в PHP на этом сервере. Вредоносный запрос может прийти и по защищённому соединению. WAF и антивирусный сканер снижают риск, но не заменяют обновление.
Как правило, нет. Главное — обновить PHP и убедиться, что исправление установлено. Если у вас критичный сервер, который пока нельзя обновить (особенно с mod_php), имеет смысл ограничить к нему доступ до обновления. Решение зависит от вашей оценки рисков.
Обновите PHP из репозитория безопасности дистрибутива (или соберите релиз от 21 октября из исходников), перезапустите PHP-FPM и веб-сервер, затем проверьте результат через php -v и журнал изменений пакета. Если используется несколько версий PHP или контейнеров, проверьте каждую.
CVE-2026-109618 и CVE-2026-109619 — редкий случай уязвимостей в самом PHP, которые могут привести к удалённому выполнению кода. Хорошая новость: исправления уже вышли для всех поддерживаемых веток.
Сегодня стоит сделать три вещи: узнать версию PHP, убедиться, что исправление установлено, и проверить, что у вас есть свежая резервная копия. Если вы всё ещё на PHP 8.1 или более старой версии, сейчас самое время спланировать переход на поддерживаемую ветку.
Относиться к безопасности как к регулярному обслуживанию, а не к разовому авралу, — в долгосрочной перспективе самый спокойный путь. Поддерживаемая версия PHP, регулярные бэкапы и доступная техподдержка — три его основы.
Планируете переезд на новый хостинг или запуск нового проекта? Посмотрите хостинг Atak Domain. Выбор между cPanel и Plesk, бесплатные ежедневные бэкапы, защита Imunify360 и бесплатный перенос сайта помогут переехать без потери данных. Сообщите нашей поддержке, какая версия PHP нужна вашему сайту и какую посещаемость вы ожидаете, — мы поможем подобрать подходящий тариф.