Kostenlose Domain sichern, ohne die Kontrolle zu verlieren
14.10.2026
Am 21. Oktober 2026 hat das PHP Security Team Updates für zwei kritische Schwachstellen in PHP selbst veröffentlicht: CVE-2026-109618 und CVE-2026-109619. Beide sind nach CVSS v4.0 mit 9,2 bewertet und können es Angreifern ermöglichen, ohne Anmeldung Code auf dem Server auszuführen. Behoben sind sie in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat eindringlich zum Handeln aufgerufen.
Läuft Ihre Website mit PHP – also etwa mit WordPress, TYPO3, Shopware, JTL-Shop oder Contao –, ist der erste Schritt einfach: Finden Sie heraus, welche PHP-Version im Einsatz ist, und lassen Sie sich bestätigen, dass sie diese Korrekturen enthält. Wie das geht, zeigt Ihnen dieser Leitfaden – für Shared Hosting ebenso wie für den eigenen Server.
Der 60-Sekunden-Check
Wenn Sie bei einer dieser Fragen „weiß nicht“ antworten, lesen Sie weiter. Jeder der folgenden Abschnitte schließt genau eine dieser Lücken.
Es handelt sich um zwei voneinander unabhängige Fehler in der Speicherverwaltung der PHP-Engine. Unter bestimmten Bedingungen können sie es einem nicht authentifizierten Angreifer erlauben, eigenen Code auf dem Server auszuführen. Das PHP Security Team kündigte die Updates am 20. Oktober an und veröffentlichte sie am 21. Oktober 2026 um 14:00 Uhr UTC (16:00 Uhr MESZ). In Fachmedien kursiert für die beiden Lücken auch der Name „PHP2Shell“.
| CVE | Offizielle Beschreibung (Kurzfassung) | Verständlich erklärt |
|---|---|---|
| CVE-2026-109618 (GHSA-w8hw-w9fx-j79w) | Die Behandlung von Speichermangel (OOM) kann PHP unterbrechen, während interne Anfragedaten erst teilweise initialisiert sind; die anschließende Bereinigung hält diese ungültigen Daten für gültig. | Geht dem Server der Speicher aus, hält PHP eine halb erledigte Aufgabe für abgeschlossen – und genau dieses Durcheinander lässt sich ausnutzen. |
| CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp) | Interner Zustand einer Anfrage kann weiterbestehen, obwohl der zugehörige Speicher bereits freigegeben wurde; eine spätere Anfrage im selben Worker kann diesen veralteten Zustand verwenden. | Reste aus der Anfrage eines Besuchers können in die nächste Anfrage desselben PHP-Prozesses gelangen. |
Drei Begriffe zur Einordnung: Eine CVE ist die öffentliche Kennnummer einer bestimmten Schwachstelle. CVSS bewertet den Schweregrad von 0 bis 10; ab 9,0 gilt eine Lücke als kritisch. Remote Code Execution (RCE) bedeutet, dass ein Angreifer aus der Ferne eigenen Code auf Ihrem Server ausführen kann.
Gefährlich genug, um heute zu handeln. Laut PHP Security Team ist jede PHP-Installation betroffen, die Webanfragen verarbeitet – darunter PHP-FPM, Apache mod_php, php-cgi, FrankenPHP und LiteSpeed. Am höchsten ist das Risiko bei mod_php: Dort wurde ein Angriff demonstriert, bei dem eine einzige Anfrage ohne Anmeldung den Angriff auslöst, noch bevor der Anwendungscode überhaupt startet.
Gelingt ein Angriff, sind unter anderem folgende Folgen möglich:
Der Stand am 23. Oktober 2026: Das BSI hat eindringlich gewarnt und rechnet mit Angriffswellen auf Webserver; BSI-Vizepräsident Thomas Caspers sprach von „unverzüglichem Handlungsbedarf“. Inzwischen sind mehrere öffentliche Proof-of-Concept-Exploits verfügbar. Nach Analyse von Rapid7 funktioniert jeder davon allerdings nur mit einer bestimmten Kombination aus Betriebssystem, PHP-Version und Webserver. Rapid7 rechnet mit einer Ausnutzung „in freier Wildbahn“, kam in eigenen Tests bisher aber nur unter engen Laborbedingungen zu einem funktionierenden Exploit; das kanadische Cyber Centre hat noch keine aktive Ausnutzung festgestellt und betont, dass sich dies schnell ändern kann. Kurz gesagt: Warten Sie nicht auf Meldungen über Masseneinbrüche.
Das heißt nicht, dass jede PHP-Website bereits kompromittiert ist. Ob ein Angriff gelingt, hängt von PHP-Version, Serverkonfiguration und Patch-Stand ab.
Alle vier offiziell unterstützten PHP-Zweige waren betroffen, und für jeden gibt es ein korrigiertes Release. Ihre Website sollte auf einer dieser Versionen laufen – oder auf einem Paket Ihres Hosters, das dieselben Korrekturen enthält.
| PHP-Zweig | Korrigiertes Release | Status (23.10.2026) | Sicherheits-Support bis |
|---|---|---|---|
| PHP 8.5 | 8.5.12 | Aktiver Support | 31. Dezember 2029 |
| PHP 8.4 | 8.4.27 | Aktiver Support | 31. Dezember 2028 |
| PHP 8.3 | 8.3.36 | Nur Sicherheitsupdates | 31. Dezember 2027 |
| PHP 8.2 | 8.2.35 | Nur Sicherheitsupdates | 31. Dezember 2026 |
| PHP 8.1 und älter | Kein Update vom PHP-Projekt | End of Life | — |
PHP 8.1 und ältere Versionen erhalten vom PHP-Projekt keine Updates mehr. Wegen der Schwere der Lücken hat das Security Team für PHP 7.4, 8.0 und 8.1 minimale Quellcode-Backports bereitgestellt – gedacht für alle, die PHP selbst kompilieren. Viele Linux-Distributionen und LTS-Anbieter liefern eigene gepatchte Pakete aus. Diese Patches schließen nur die beiden genannten Lücken; die alten Zweige werden dadurch nicht wieder offiziell unterstützt.
Achtung, Stolperfalle: Portiert eine Distribution den Fix zurück, bleibt die Versionsnummer häufig gleich. Ein Server kann also „8.3.x“ anzeigen und trotzdem gepatcht sein – oder eben nicht. Maßgeblich sind das Changelog des Pakets oder die Mitteilung Ihres Hosters.
Denken Sie auch an mitgeliefertes PHP: Docker-Images, Appliances und manche kommerziellen Produkte bringen ihre eigene PHP-Version mit. Ein Update des Host-Systems aktualisiert kein Container-Image – dieses muss auf Basis eines aktuellen Images neu gebaut und ausgerollt werden.
Am 23. Oktober 2026 hat das PHP Security Team einen zusätzlichen Hinweis veröffentlicht: Bis zum nächsten regulären Bugfix-Release wird session.upload_progress.enabled=0 empfohlen. Die Einstellung war bereits als Gegenmaßnahme zu CVE-2026-109619 genannt; haben Sie sie damals gesetzt, lassen Sie sie einfach aktiv. Das neue Problem (CVE-2026-115560) tritt nur bei einer ungewöhnlichen Kombination aus Konfiguration und Anwendungscode auf und wird daher im regulären Release-Zyklus behoben.
Nicht wegen eines Fehlers im CMS oder Shopsystem – wohl aber dann, wenn die PHP-Laufzeit darunter noch nicht gepatcht ist. Ein Update von WordPress, TYPO3-Extensions, Shopware-Plugins oder JTL-Shop schließt diese Lücke nicht.
Stellen Sie sich PHP als Fundament eines Hauses vor und Ihr CMS als alles, was darauf gebaut ist. Ein neuer Anstrich im Obergeschoss repariert keinen Riss im Fundament. Deshalb gibt es zwei getrennte Aufgabenlisten:
| Aufgabe | Was wird aktualisiert? | Wer ist meist zuständig? |
|---|---|---|
| PHP-Sicherheitspatch | Die PHP-Laufzeit auf dem Server | Hoster (Shared/Managed) oder Serveradministrator (VPS) |
| CMS-/Shop-Update | WordPress, TYPO3, Shopware, JTL-Shop, Contao … | Websitebetreiber bzw. Agentur |
| Plugins, Extensions, Themes | Komponenten von Drittanbietern | Websitebetreiber, Entwickler oder Agentur |
Gerade bei Shopsystemen wie Shopware oder JTL-Shop gilt: Prüfen Sie vor einem Zweigwechsel die vom Hersteller unterstützten PHP-Versionen. Ein Sicherheitsupdate innerhalb desselben Zweigs ist davon in der Regel nicht betroffen.
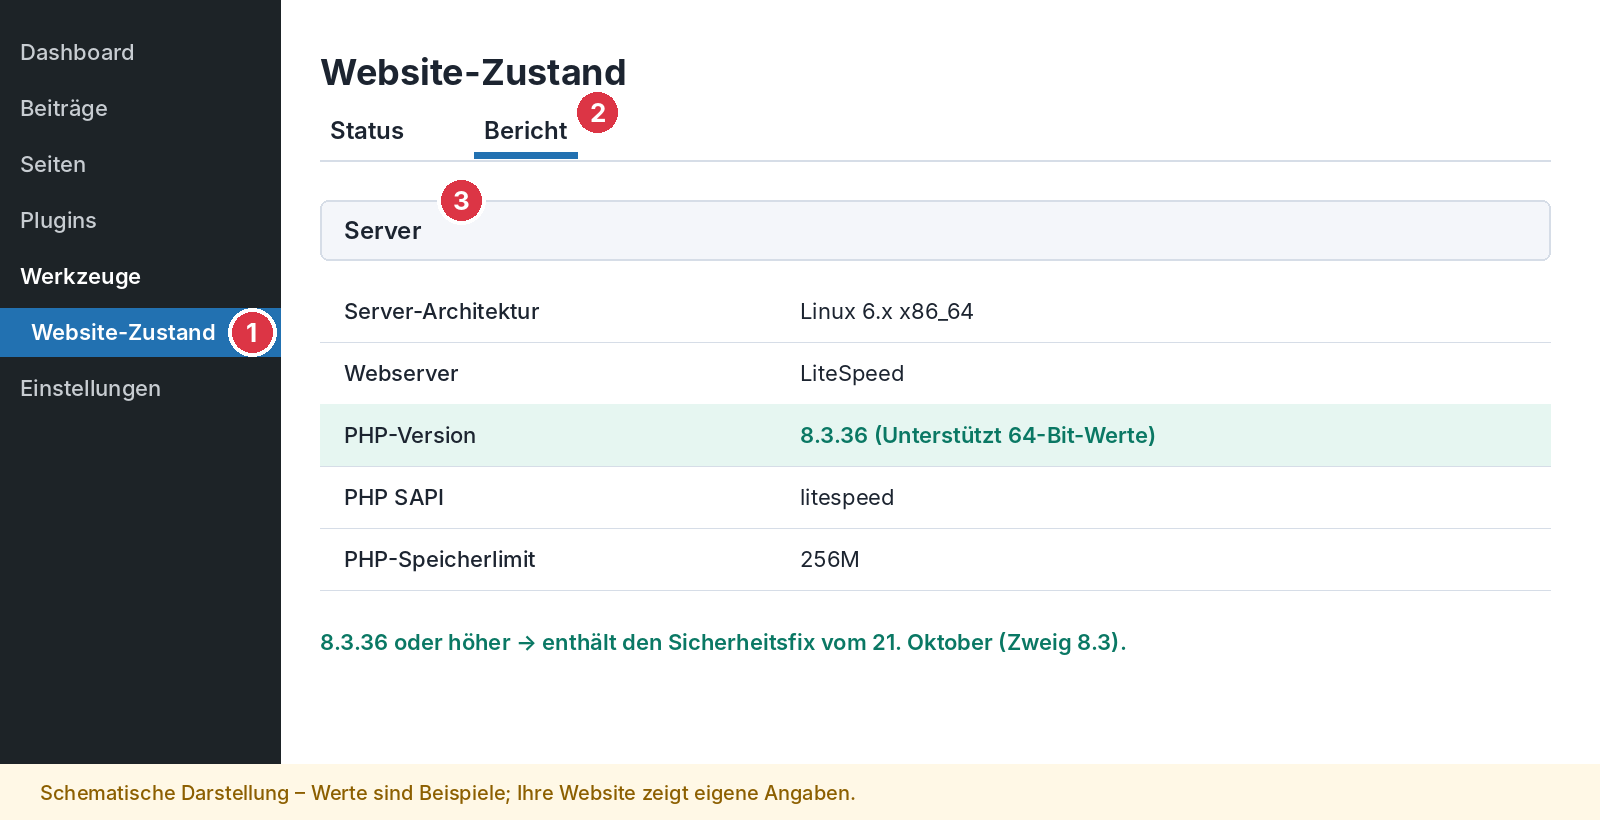
Am schnellsten geht es über das Control Panel Ihres Hosters oder das Backend Ihres CMS. Menübezeichnungen können je nach Anbieter und Version leicht abweichen.
Die Version zu sehen heißt nicht, dass der Patch installiert ist. „PHP 8.3“ im Panel nennt nur den Zweig, nicht das genaue Release. Ab 8.3.36 ist der Fix enthalten; bei Distributionspaketen ändert sich die Nummer womöglich nicht. Und wurden die PHP-Worker nach dem Update nicht neu gestartet, läuft der alte Code im Speicher weiter. Fragen Sie im Zweifel direkt bei Ihrem Hoster nach.
Im Shared Hosting lässt sich die PHP-Version meist mit wenigen Klicks umstellen: in cPanel über den MultiPHP Manager, in Plesk über die PHP-Einstellungen der Domain. Vorher sollten Sie zwei Dinge auseinanderhalten, die oft verwechselt werden:
Welchen Zweig sollten Sie wählen? Den neuesten offiziell unterstützten, den Ihr Hoster anbietet. Stand 23. Oktober 2026 sind das 8.2, 8.3, 8.4 und 8.5. Da der Support für PHP 8.2 am 31. Dezember 2026 enden wird, verschafft Ihnen 8.3 oder höher mehr Zeit. Kommen Sie von 8.1 oder älter, müssen Sie nicht jeden Zwischenzweig einzeln durchlaufen – entscheidend ist, dass Plugins, Extensions und Theme die Zielversion unterstützen.
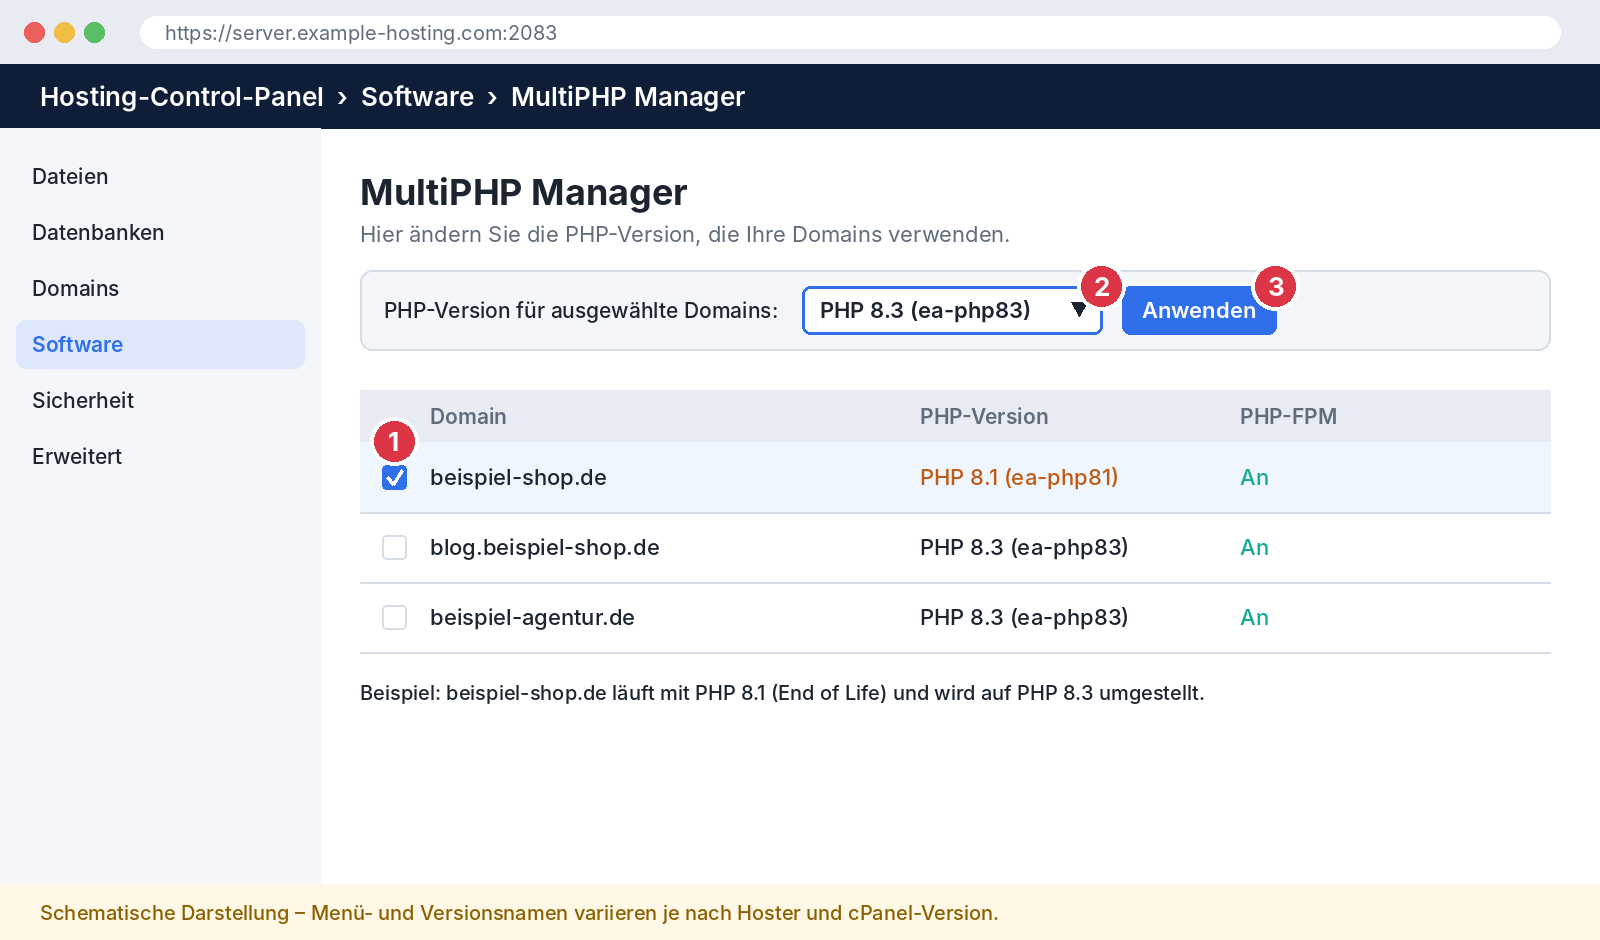
Auf manchen Servern finden Sie stattdessen Select PHP Version (den PHP Selector von CloudLinux). Das Prinzip ist dasselbe: Version wählen, speichern. Dort werden PHP-Erweiterungen pro Version verwaltet – prüfen Sie nach dem Wechsel also, ob die von Ihrer Website benötigten Extensions (etwa intl, imagick oder zip) auch in der neuen Version aktiv sind.
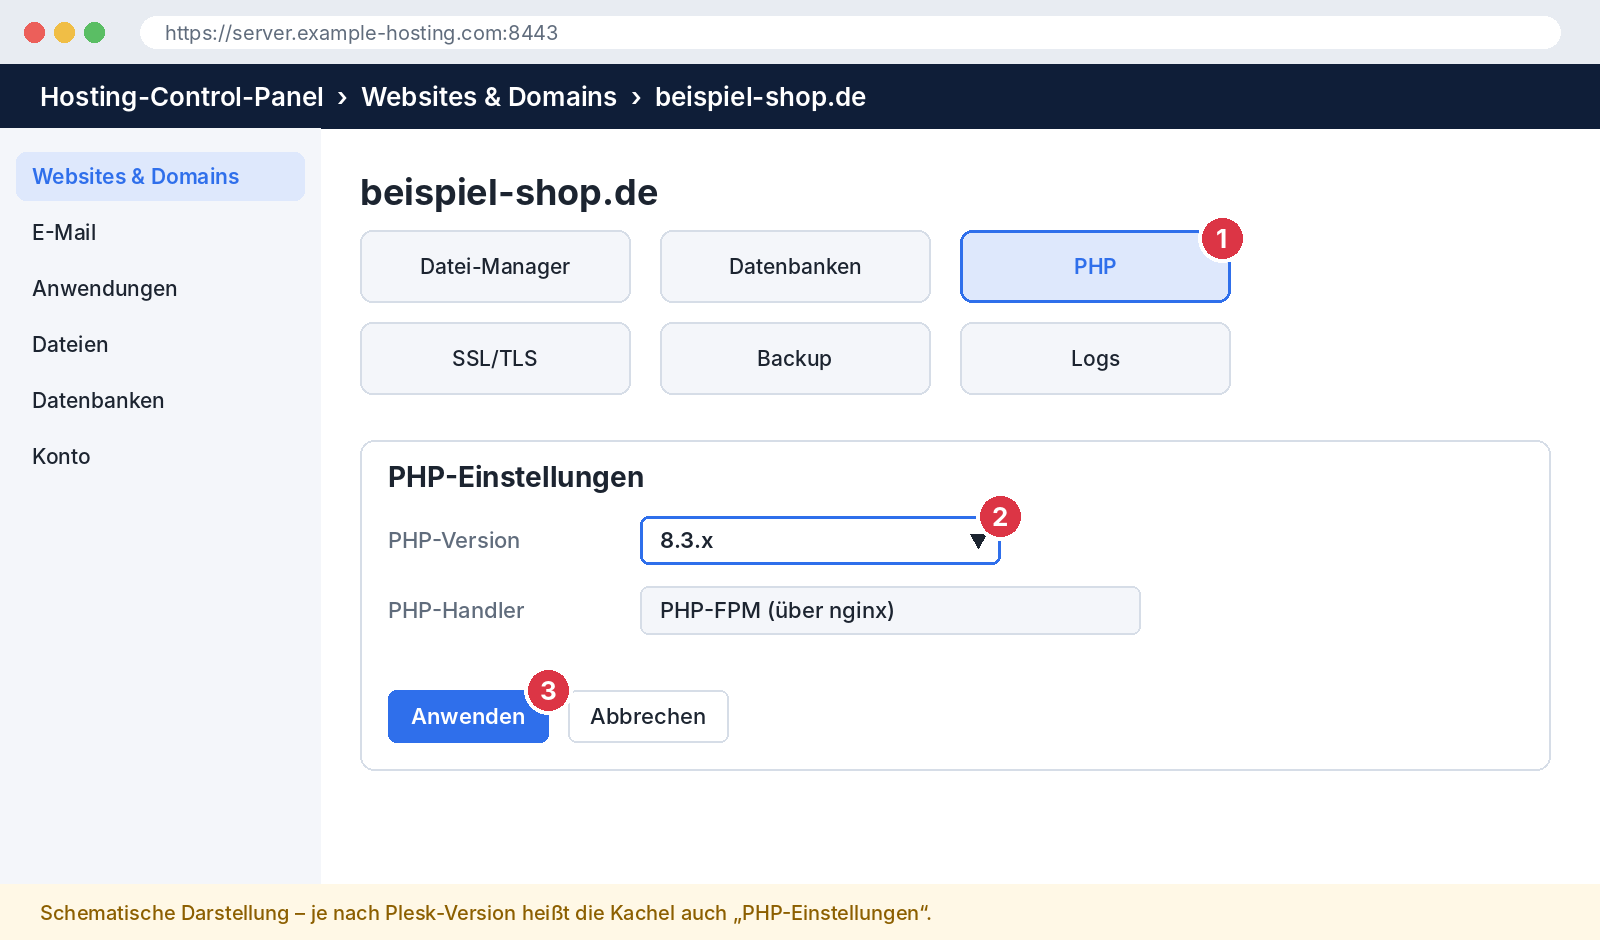
Prüfen Sie, ob die Umstellung tatsächlich auf der Website angekommen ist. Nutzen Sie ein Caching-Plugin, leeren Sie zuerst den Cache.
Auf dem eigenen Server aktualisieren Sie PHP über den Paketmanager des Betriebssystems. Die folgenden Befehle sind Beispiele; Paketnamen hängen von Distribution und verwendetem PHP-Repository ab.
# Aktuelle Version anzeigen (CLI)
php -v

# Debian / Ubuntu – Sicherheitsupdate innerhalb des Zweigs
sudo apt update
sudo apt install --only-upgrade php8.3-fpm php8.3-cli php8.3-common
sudo systemctl restart php8.3-fpm

# RHEL / AlmaLinux / Rocky
sudo dnf upgrade "php*"
sudo systemctl restart php-fpm

# Bei Apache mod_php zusätzlich den Webserver neu starten
sudo systemctl restart apache2   # auf RHEL-basierten Systemen: httpd
Lassen Sie den Neustart nicht aus: Laufen alte PHP-Worker im Speicher weiter, ist der Patch nicht aktiv. Ob Ihr Repository die Korrekturen vom 21. Oktober wirklich enthält, zeigt das Changelog des Pakets (unter Debian/Ubuntu z. B. apt changelog php8.3-fpm). Für einen Zweigwechsel installieren Sie den neuen Zweig parallel und stellen Webserver bzw. FPM-Pool darauf um; die Details unterscheiden sich je nach Distribution.
Eine weiße Seite oder ein „500 Internal Server Error“ nach dem Update lässt sich beheben. Der erste Reflex sollte aber nicht sein, zur alten PHP-Version zurückzukehren: Ist diese nicht gegen die Lücken gepatcht, öffnen Sie die Tür wieder. Gehen Sie stattdessen so vor:
Wenn Sie PHP wirklich zurücksetzen müssen: nur als letzte Option und so kurz wie möglich. Lassen Sie sich vom Hoster bestätigen, dass die Zielversion die Korrekturen vom 21. Oktober (oder einen Backport) enthält. Ist das nicht der Fall, versetzen Sie die Website in den Wartungsmodus oder beschränken Sie den Admin-Zugang per IP, bis das Problem gelöst ist. Auf einer End-of-Life-Version zu bleiben, verschiebt das Risiko nur.
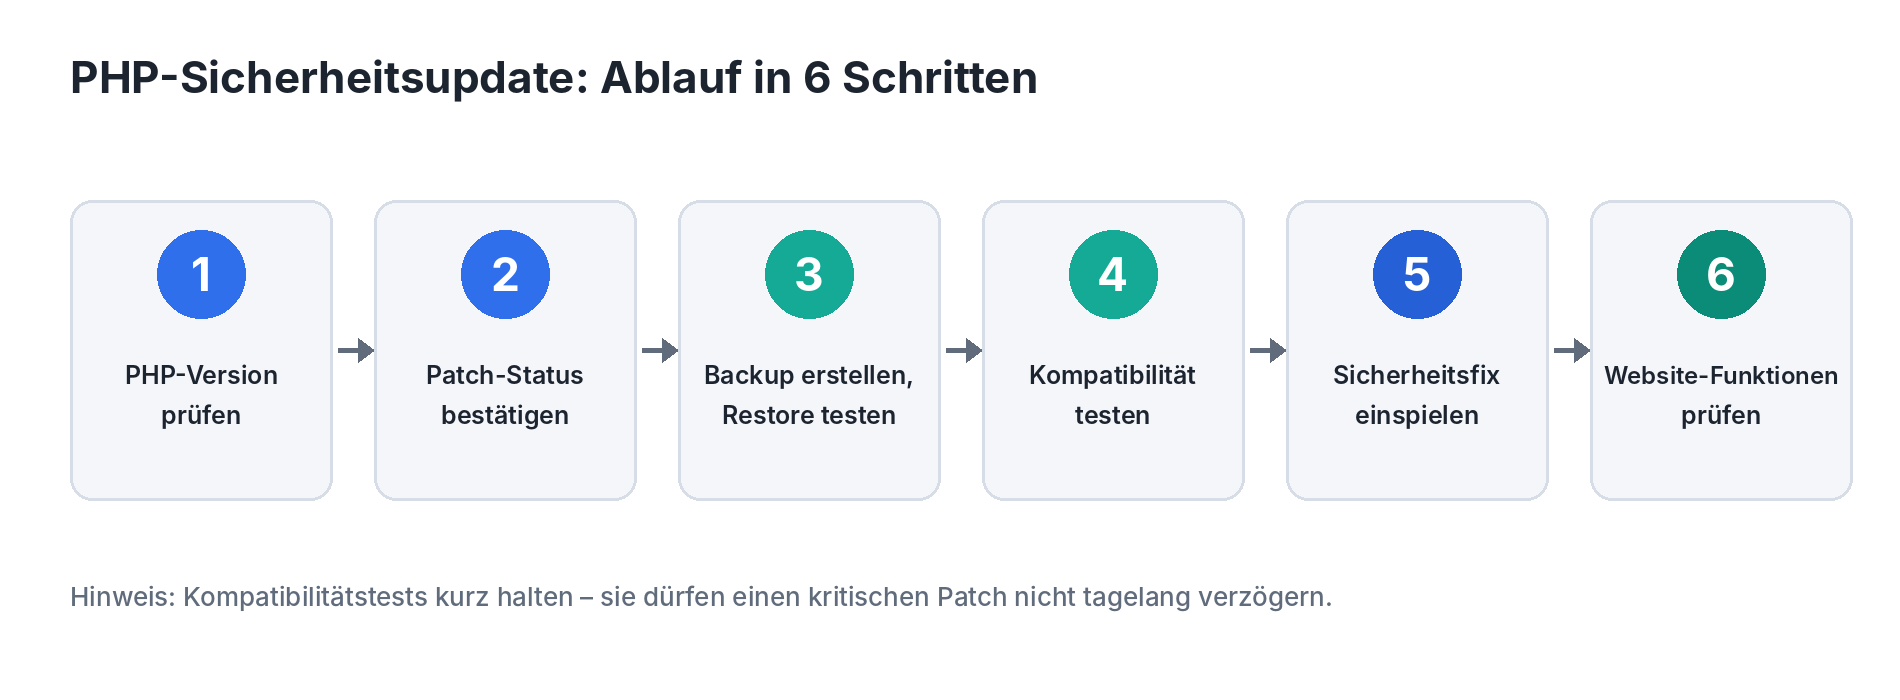
Die einzige vollständige Lösung ist ein Update auf ein korrigiertes Release. Das PHP Security Team stellt klar, dass Übergangsmaßnahmen eine Installation nicht sicher machen. Diese Reihenfolge senkt das Risiko schnell, ohne Ihre Website unnötig zu gefährden:
Ein Sicherheitsupdate innerhalb desselben Zweigs braucht keine wochenlangen Tests. Kompatibilitätsprüfungen dürfen kein Grund sein, einen kritischen Patch tagelang liegen zu lassen.
Wer einen eigenen Server betreibt und wirklich einige Stunden warten muss, findet beim PHP Security Team Maßnahmen, die bestimmte Angriffswege einschränken. Sie machen die Installation nicht sicher und ersetzen das Update nicht:
| Prüfpunkt | Worauf achten? |
|---|---|
| 1. Startseite und wichtige Seiten | Lädt die Seite? Weiße Seite oder „500 Internal Server Error“? Bilder und Menüs vollständig? |
| 2. Backend | Funktioniert der Login (z. B. /wp-admin, TYPO3-Backend, Shopware-Administration) und lassen sich Änderungen speichern? |
| 3. Kontaktformular | Testnachricht senden und prüfen, ob die E-Mail ankommt. |
| 4. Checkout | Warenkorb, Versandkosten und Testbestellung im Testmodus des Zahlungsanbieters durchspielen. |
| 5. Datenbankfunktionen | Suche, Filter, Kundenlogin – alles, was Daten liest oder schreibt. |
| 6. Fehlerprotokolle | Neue Einträge mit „Fatal error“ oder „Deprecated“ im PHP-Log bzw. in debug.log? |
Ein Patch schließt die Tür – wer schon drin ist, bleibt aber drin. Stoßen Sie auf unbekannte Dateien, fremde Admin-Konten, Spam-Seiten oder Weiterleitungen, behandeln Sie das als Sicherheitsvorfall:
Kurz gesagt: Im Shared und Managed Hosting patcht in der Regel der Hoster PHP; beim nicht verwalteten VPS oder Dedicated Server liegt das bei Ihnen. CMS, Plugins und Inhalte bleiben in jedem Modell weitgehend Ihre Aufgabe.
| Aufgabe | Shared Hosting | Managed Hosting | Unmanaged VPS / Dedicated |
|---|---|---|---|
| Sicherheitspatch der PHP-Laufzeit | Hoster | Hoster | Sie |
| Wahl des PHP-Zweigs (z. B. 8.2 → 8.4) | Sie (im Panel) | Gemeinsam | Sie |
| CMS-, Theme- und Plugin-Updates | Sie | Gemeinsam / je nach Tarif | Sie |
| Serverkonfiguration (php.ini, FPM, Webserver) | Hoster | Hoster | Sie |
| Backups und Restore-Tests | Gemeinsam | Gemeinsam | Sie |
| Tests nach dem Update | Sie | Gemeinsam | Sie |
Das ist die übliche Aufteilung; den genauen Umfang regeln Vertrag und Tarif. Im Zweifel fragen Sie Ihren Hoster:
Eine PHP-Version am Ende ihres Lebenszyklus (End of Life) erhält keine offiziellen Korrekturen für neu entdeckte Lücken mehr. Selbst wenn heute einmalig nachgebessert wird, bleibt die nächste Schwachstelle womöglich offen.
Das Support-Modell von PHP ist klar: zwei Jahre aktiver Support, danach zwei Jahre nur kritische Sicherheitsupdates, dann ist Schluss. Der Support für PHP 8.2 wird am 31. Dezember 2026 enden. Mit 8.2.35 sind Sie gegen diese beiden Lücken geschützt, sollten den Wechsel auf 8.3 oder höher aber in den nächsten zwei Monaten einplanen.
Backports von Hostern oder Distributionen sind eine wertvolle Übergangslösung. Sie schließen jedoch nur bestimmte Lücken – nicht die übrigen bekannten Probleme, fehlende Performance-Verbesserungen oder die wachsende Inkompatibilität mit modernen Erweiterungen. Dauerhaft hilft nur ein unterstützter Zweig.
Vorfälle wie dieser zeigen: Die Sicherheitsprozesse eines Hosters zählen ebenso viel wie Preis und Speicherplatz. Fragen Sie beim Vergleich:
| Kriterium | Was Sie fragen sollten |
|---|---|
| Unterstützte PHP-Versionen | Werden die aktuell unterstützten Zweige (derzeit 8.2–8.5) angeboten, und können Sie die Version selbst wechseln? |
| Patch-Prozess | Wie schnell werden kritische Patches auf Shared- und Managed-Plattformen eingespielt? |
| Backup und Wiederherstellung | Wie oft wird gesichert, wie lange aufbewahrt, und wie läuft ein Restore ab? |
| Technischer Support | Über welchen Kanal erreichen Sie im Ernstfall jemanden, und wie schnell? |
| Kompatibilitätstests | Gibt es eine Staging-Umgebung oder eine andere Möglichkeit, einen PHP-Wechsel zu testen? |
| Transparente Kommunikation | Informiert der Hoster bei Sicherheitsvorfällen per Statusseite, E-Mail oder Blog? |
| SSL und weitere Schutzschichten | Sind SSL, WAF und Malware-Scan enthalten? (Hilfreich – aber kein Ersatz für den PHP-Patch.) |
Diese Kriterien können Sie direkt an den Webhosting-Paketen von Atak Domain messen. Die folgenden Angaben stammen aus den auf der Produktseite aufgeführten Leistungen; sie sind keine Aussage zu diesem konkreten PHP-Vorfall.
| Ihr Bedarf | Laut Produktseite |
|---|---|
| PHP-Version selbst wählen und ändern | Wahl zwischen cPanel und Plesk in allen Paketen |
| Backup vor dem Update und ein Weg zurück | Kostenlose tägliche automatische Backups von Dateien und Datenbanken; die letzten 7 Tage werden aufbewahrt |
| Zusätzliche Schutzschicht | Imunify360 mit Malware-Scan und -Bereinigung, ModSecurity-Firewall, DDoS-Schutz – ergänzt den PHP-Patch, ersetzt ihn nicht |
| Hilfe im Ernstfall | Support-Tickets rund um die Uhr (24/7) |
| Sicherer Umzug von einem anderen Hoster | Kostenlose Website- und Hosting-Migration |
| Eine, wenige oder viele Websites | Starter (1 Website), Expert (3 Websites), Expert Plus und Expert Deluxe (unbegrenzt) |
| Viel Traffic oder Onlineshop | Expert Deluxe mit mehr CPU und RAM |
Bevor Sie ein Paket wählen, notieren Sie die PHP-Version und die Extensions, die Ihre Website braucht, und vergleichen Sie dann die passenden Hosting-Optionen. Fragen Sie vor dem Kauf beim Support nach den verfügbaren PHP-Versionen – das ist der sicherste Weg zu einem reibungslosen Umzug.
Wenn Ihre Website mit PHP läuft (WordPress, TYPO3, Shopware, JTL-Shop, Contao usw.) und das PHP auf dem Server die Korrekturen vom 21. Oktober 2026 noch nicht enthält, ja. Mit PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 oder einem gepatchten Paket Ihres Anbieters sind beide Lücken geschlossen. Betroffen heißt nicht, dass Ihre Website gehackt wurde.
Ja. Das PHP Security Team und das BSI rufen zum sofortigen Update auf. Ein Sicherheitsupdate innerhalb desselben Zweigs (z. B. 8.3.35 auf 8.3.36) verursacht selten Kompatibilitätsprobleme. Im Shared Hosting spielt es der Hoster ein – Ihre Aufgabe ist es, das bestätigen zu lassen.
Nein. Updates von WordPress, Themes und Plugins patchen nicht die PHP-Laufzeit. PHP muss auf dem Server separat aktualisiert werden. Das sind zwei verschiedene Ebenen mit eigenen Updates.
Im Shared und Managed Hosting in der Regel ja – Zeitpunkt und Umfang unterscheiden sich aber je nach Anbieter. Beim nicht verwalteten VPS oder Dedicated Server sind Sie selbst zuständig. Am sichersten ist eine schriftliche Bestätigung Ihres Hosters.
Ein Sicherheitsupdate im selben Zweig selten. Ein Zweigwechsel (z. B. 8.1 auf 8.3) kann ältere Plugins oder Themes aus dem Tritt bringen. Erstellen Sie vorher ein Backup, testen Sie möglichst auf Staging und arbeiten Sie danach die Checkliste ab.
PHP 8.2.35 schließt diese beiden Lücken. Der Support für PHP 8.2 wird jedoch am 31. Dezember 2026 enden; danach werden neue Lücken nicht mehr behoben. Planen Sie den Wechsel auf 8.3 oder höher in den kommenden Wochen.
Nein. SSL verschlüsselt die Verbindung zwischen Browser und Server, behebt aber keinen Fehler im PHP auf diesem Server. Schädliche Anfragen kommen auch verschlüsselt an. Eine WAF oder ein Malware-Scanner senkt das Risiko, ersetzt das Update aber nicht.
In der Regel nicht. Vorrang hat das PHP-Update samt Bestätigung. Betreiben Sie einen kritischen Server, den Sie noch nicht patchen können – vor allem mit mod_php –, kann eine Zugriffsbeschränkung bis zum Update sinnvoll sein. Das hängt von Ihrer eigenen Risikobewertung ab.
PHP aus dem Sicherheits-Repository Ihrer Distribution aktualisieren (oder das Release vom 21. Oktober selbst kompilieren), PHP-FPM und Webserver neu starten und mit php -v sowie dem Paket-Changelog prüfen. Laufen mehrere PHP-Versionen oder Container-Images, prüfen Sie jede einzeln.
CVE-2026-109618 und CVE-2026-109619 gehören zu den seltenen Lücken in PHP selbst, die bis zur Ausführung von Schadcode führen können. Die gute Nachricht: Für alle unterstützten Zweige liegen Korrekturen vor.
Drei Dinge sollten Sie heute erledigen: Ihre PHP-Version ermitteln, den installierten Fix bestätigen lassen und sicherstellen, dass ein aktuelles Backup existiert. Nutzen Sie noch PHP 8.1 oder älter, ist jetzt auch der richtige Zeitpunkt, den Wechsel auf einen unterstützten Zweig zu planen.
Sicherheit als laufende Pflege statt als einmaligen Notfall zu behandeln, ist auf Dauer der entspannteste Weg. Eine unterstützte PHP-Version, regelmäßige Backups und ein erreichbarer Support sind dafür die drei Grundpfeiler.
Sie planen einen Hosting-Umzug oder ein neues Projekt? Werfen Sie einen Blick auf das Webhosting von Atak Domain. Mit der Wahl zwischen cPanel und Plesk, kostenlosen täglichen Backups, der Schutzschicht Imunify360 und kostenloser Migration ziehen Sie Ihre bestehende Website ohne Datenverlust um. Nennen Sie unserem Support einfach die PHP-Version Ihrer Website und Ihr erwartetes Besucheraufkommen – wir helfen Ihnen, das passende Paket zu finden.