SEO Uyumlu Makale Nasıl Yazılır?
15.09.2025
PHP Security Team, 21 Ekim 2026'da kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya (RCE) imkân verebilen iki kritik güvenlik açığını kapatan güncellemeler yayımladı. CVE-2026-109618 ve CVE-2026-109619 kodlu açıkların her ikisi de CVSS v4.0 ölçeğinde 9,2 puan aldı. Düzeltmeler PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde yer alıyor.
Bu, her PHP sitesinin ele geçirildiği anlamına gelmiyor. Ancak web isteği işleyen her PHP kurulumu risk değerlendirmesine giriyor. Yapmanız gereken ilk şey basit: sitenizin hangi PHP sürümüyle çalıştığını öğrenin ve bu sürümün güvenlik düzeltmesini içerip içermediğini hosting sağlayıcınızdan teyit edin.
Ayrıntılara geçmeden önce şu beş soruyu yanıtlayın:
60 saniyelik güvenlik kontrolü
Bu sorulardan birine “bilmiyorum” diyorsanız, aşağıdaki bölümler tam olarak o boşluğu doldurmak için hazırlandı.
PHP çekirdeğinde, istek işleme sırasında belleğin yönetilme biçimiyle ilgili iki ayrı açık tespit edildi. İkisi de belirli koşullarda saldırganın sunucuda kendi kodunu çalıştırmasına zemin hazırlayabiliyor. PHP Security Team açıkları 20 Ekim'de önceden duyurdu, düzeltmeleri ise 21 Ekim 2026'da, saat 14:00 UTC (Türkiye saatiyle 17:00) için planlanan güvenlik sürümüyle yayımladı.
| CVE | Resmî tanım (özet) | Sade anlatım |
|---|---|---|
| CVE-2026-109618 (GHSA-w8hw-w9fx-j79w) | Bellek yetersizliği (OOM) sırasında PHP, iç istek verileri yarı hazırlanmış durumdayken kesilebiliyor; istek temizliği bu geçersiz veriyi geçerli sanabiliyor. | Sunucu belleği tükendiğinde PHP yarım kalmış bir işi “tamamlanmış” sanıyor ve bu karışıklık istismar edilebiliyor. |
| CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp) | İsteğe ait iç durum bilgisi, dayandığı bellek serbest bırakıldıktan sonra da yaşamaya devam edebiliyor; aynı işçinin sonraki isteği bu eskimiş durumu kullanabiliyor. | Bir ziyaretçinin isteğinden kalan “artık” bilgi, aynı süreçteki bir sonraki isteğe sızabiliyor. |
Birkaç kavramı netleştirelim. CVE (Common Vulnerabilities and Exposures), bir güvenlik açığına verilen evrensel kimlik numarasıdır. CVSS, açığın ciddiyetini 0–10 arasında puanlayan uluslararası sistemdir; 9,0 ve üzeri “kritik” kabul edilir. RCE (Remote Code Execution) ise saldırganın sunucuya fiziksel ya da yetkili erişimi olmadan, uzaktan kod çalıştırabilmesi demektir.
En kötü senaryoda, yamasız bir sunucuya gönderilen özel hazırlanmış bir istek, saldırganın o sunucuda kod çalıştırmasına yol açabilir. PHP Security Team'e göre risk, web isteklerini işleyen tüm PHP kurulumlarını kapsıyor: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed. Ekip, riski en yüksek ortam olarak mod_php'yi işaret ediyor; bu ortamda kimlik doğrulaması olmayan bir isteğin, uygulama kodu daha çalışmadan saldırıyı tetikleyebildiği gösterilmiş.
Başarılı bir istismarın olası sonuçları şunlar olabilir:
Bunlar olası sonuçlardır; gerçekleştiklerine dair genel bir tespit yoktur. Bir saldırının işe yarayıp yaramayacağı PHP sürümüne, çalışma ortamına, sunucu yapılandırmasına ve yamanın uygulanıp uygulanmadığına bağlıdır. Bazı güvenlik firmaları açıkların laboratuvar ortamında yeniden üretildiğini bildirdi; 23 Ekim itibarıyla PHP'nin resmî duyurularında yaygın aktif istismara ilişkin bir doğrulama bulunmuyor. Bu tablo hızla değişebileceği için beklemek yerine güncellemeyi öne almak en güvenli tutumdur.
Resmî olarak desteklenen dört PHP dalının tamamı etkileniyor ve her biri için düzeltilmiş sürüm yayımlandı. Sitenizin bu sürümlerden birinde ya da sağlayıcınızın aynı düzeltmeleri içeren paketinde çalışması gerekiyor.
| PHP dalı | Düzeltmeyi içeren sürüm | Destek durumu (23.10.2026) | Güvenlik desteği bitişi |
|---|---|---|---|
| PHP 8.5 | 8.5.12 | Aktif destek | 31 Aralık 2029 |
| PHP 8.4 | 8.4.27 | Aktif destek | 31 Aralık 2028 |
| PHP 8.3 | 8.3.36 | Yalnızca güvenlik düzeltmeleri | 31 Aralık 2027 |
| PHP 8.2 | 8.2.35 | Yalnızca güvenlik düzeltmeleri | 31 Aralık 2026 |
| PHP 8.1 ve öncesi | PHP projesinden güncelleme yok | Desteği sona erdi (end-of-life) | — |
PHP 8.1 ve daha eski sürümler için durum farklı. PHP projesi bu dallara artık güncelleme yayımlamıyor. Açıkların ciddiyeti nedeniyle PHP Security Team, kaynak koddan derleme yapanlar için PHP 7.4, 8.0 ve 8.1'e yönelik asgari kaynak kodu yamaları (backport) paylaştı. Bazı Linux dağıtımları ve uzun süreli destek (LTS) sağlayıcıları da kendi yamalı paketlerini sunuyor. Ancak bu yamalar yalnızca bu iki açığı hedefliyor; eski sürümü yeniden “desteklenen” hâle getirmiyor.
Önemli: Linux dağıtımları yamayı kendi paketlerine uyguladığında sürüm numarası değişmeyebilir. Örneğin sunucunuz “8.3.x” gösterirken yamayı içeriyor olabilir ya da tam tersi. Bu yüzden yalnızca numaraya bakmak yerine paket değişiklik kaydını veya sağlayıcınızın duyurusunu kontrol edin.
PHP Security Team, 23 Ekim 2026'da bilgilendirme amaçlı ek bir duyuru yayımladı. Bir sonraki düzenli hata düzeltme sürümüne kadar session.upload_progress.enabled=0 ayarının kullanılmasını öneriyor. Ayar, CVE-2026-109619 duyurusunda zaten geçici önlem olarak listelenmişti; o tarihte uyguladıysanız yerinde tutmanız yeterli. Ekip, yeni sorunun (CVE-2026-115560) yalnızca alışılmadık bir yapılandırma ile uygulama kodu birleştiğinde ortaya çıktığını, bu nedenle düzenli sürüm döngüsünde ele alınacağını belirtiyor.
WordPress'in kendisinde bir açık yok; ancak WordPress PHP üzerinde çalıştığı için sunucudaki PHP yamasızsa WordPress siteniz de risk kapsamındadır. Çekirdeği, temayı ve eklentileri güncel tutmak bu açığı kapatmaz.
Bunu bir binaya benzetebiliriz: WordPress, tema ve eklentiler dairenin içindeki eşyalardır; PHP ise binanın taşıyıcı sistemidir. Eşyaları yenilemek, taşıyıcı sistemdeki bir çatlağı onarmaz. Dolayısıyla iki ayrı iş listesi vardır:
| İşlem | Ne güncellenir? | Kim yapar? |
|---|---|---|
| PHP güvenlik yaması | Sunucudaki PHP çalışma zamanı | Genellikle hosting sağlayıcısı (paylaşımlı/yönetilen) veya sunucu yöneticisi (VPS) |
| WordPress çekirdek güncellemesi | WordPress yazılımı | Site yöneticisi (otomatik güncelleme açıksa WordPress) |
| Tema ve eklenti güncellemeleri | Üçüncü taraf bileşenler | Site yöneticisi veya ajans |
PHP'yi daha yeni bir dala taşıyacaksanız, eski veya bakımı bırakılmış eklentiler uyumsuzluk çıkarabilir. Bu da güncellemeyi ertelemek için değil, kısa ve planlı bir test yapmak için bir nedendir.
Sürümü öğrenmenin en kolay yolu hosting kontrol panelinize veya WordPress yönetim panelinize bakmaktır. Aşağıdaki menü adları panel sürümüne ve sağlayıcının yapılandırmasına göre farklılık gösterebilir.
Sürümü görmek, yamanın uygulandığını kanıtlamaz. Panelde “PHP 8.3” yazması dalı gösterir, alt sürümü değil. Tam sürüm 8.3.36 veya üzerindeyse düzeltme yüklüdür; ancak dağıtım paketlerinde numara değişmeden yama uygulanmış olabilir. Ayrıca güncelleme sonrası PHP işçi süreçleri yeniden başlatılmadıysa eski kod bellekte çalışmaya devam eder. Emin değilseniz sağlayıcınıza doğrudan sorun.
Paylaşımlı hostingde PHP sürümünü çoğunlukla kontrol panelinden birkaç tıklamayla değiştirebilirsiniz: cPanel'de MultiPHP Manager, Plesk'te ise alan adının PHP ayarları üzerinden. Başlamadan önce birbirine karıştırılan iki işlemi ayırmak gerekir:
Hangi dalı seçmelisiniz? Panelinizde sunulan ve resmî destek kapsamındaki en güncel dalı tercih edin; 23 Ekim 2026 itibarıyla desteklenen dallar 8.2, 8.3, 8.4 ve 8.5'tir. PHP 8.2'nin desteği 31 Aralık 2026'da sona ereceği için yeni bir geçişte 8.3 ve üzeri size daha uzun bir süre kazandırır. PHP 8.1 veya daha eskisinden geliyorsanız ara dallara tek tek uğramanız gerekmez; önemli olan eklenti ve temanızın hedef sürümü desteklemesidir.
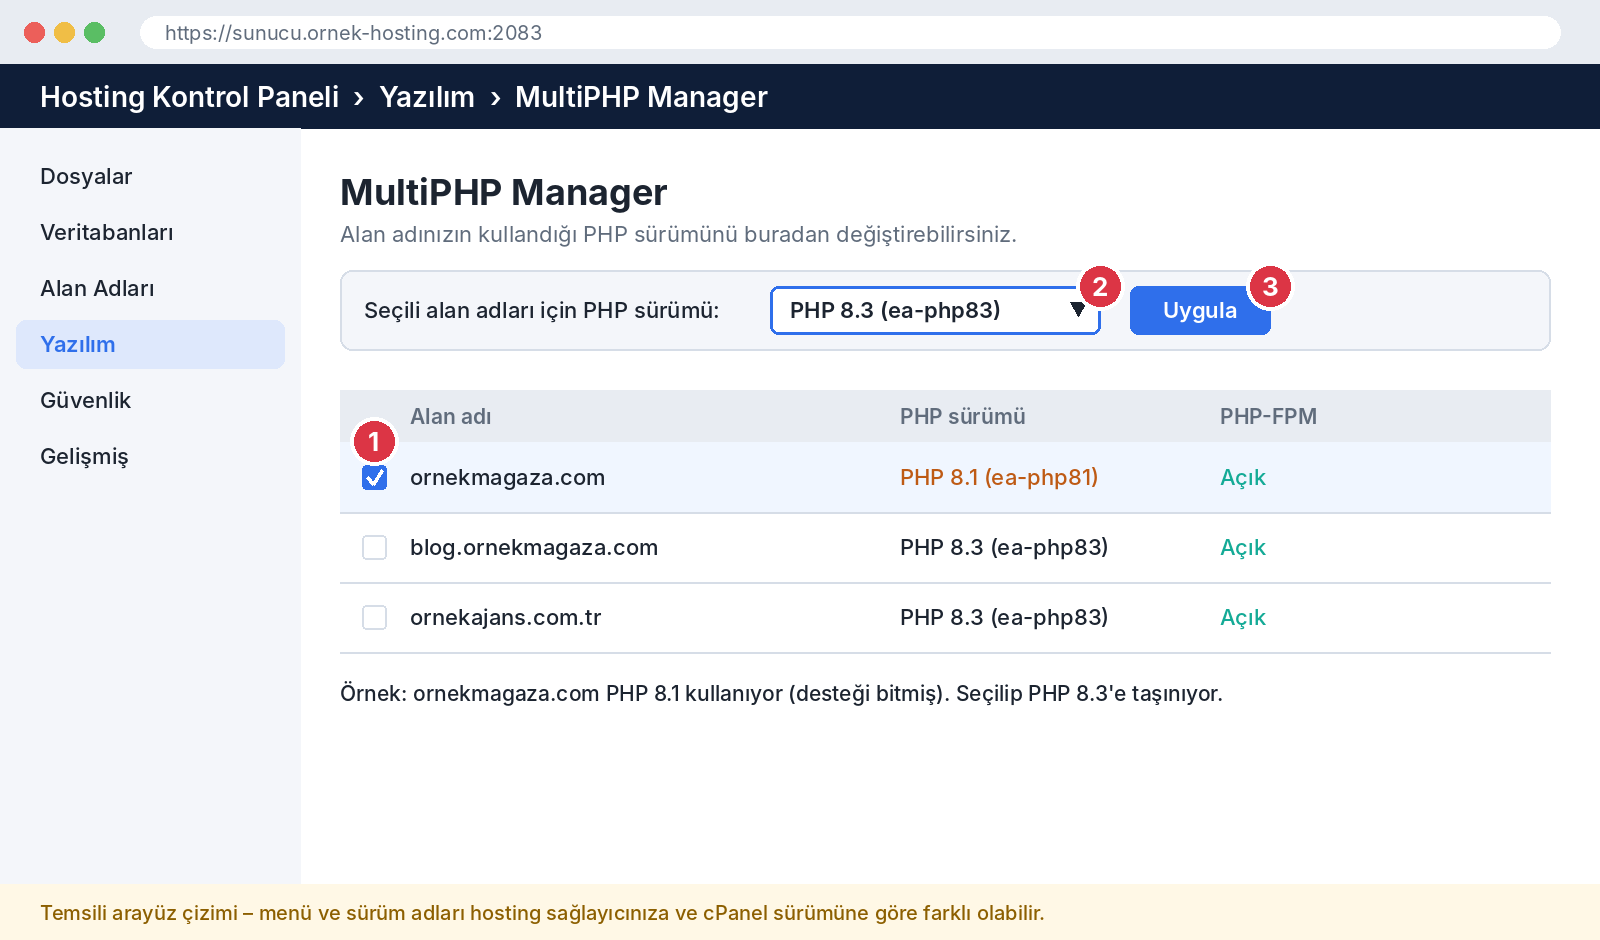
Bazı sunucularda bu ekran yerine Select PHP Version (PHP Seçici) bulunur. Mantık aynıdır: sürümü seçip kaydedersiniz. Bu ekranda PHP eklentileri (extensions) sürüm başına ayrı tutulduğu için, geçişten sonra sitenizin ihtiyaç duyduğu eklentilerin (ör. intl, imagick, zip) yeni sürümde de açık olduğunu kontrol edin.
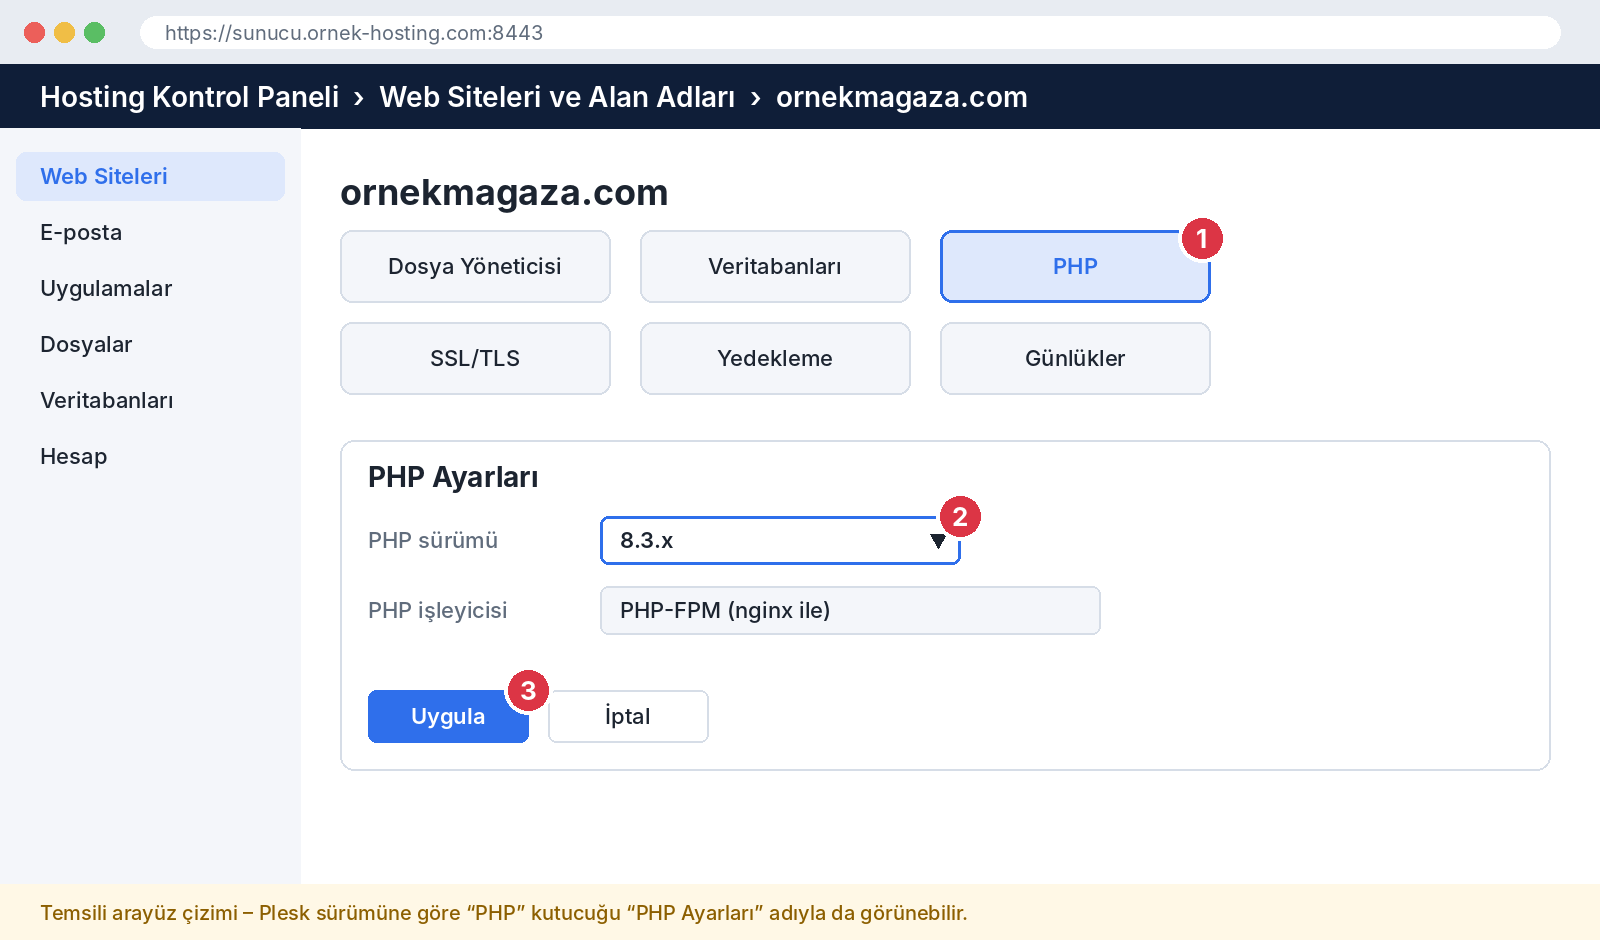
Panelde yaptığınız değişikliğin siteye yansıdığını WordPress içinden kontrol edin. Önbellek eklentisi kullanıyorsanız önce önbelleği temizleyin.
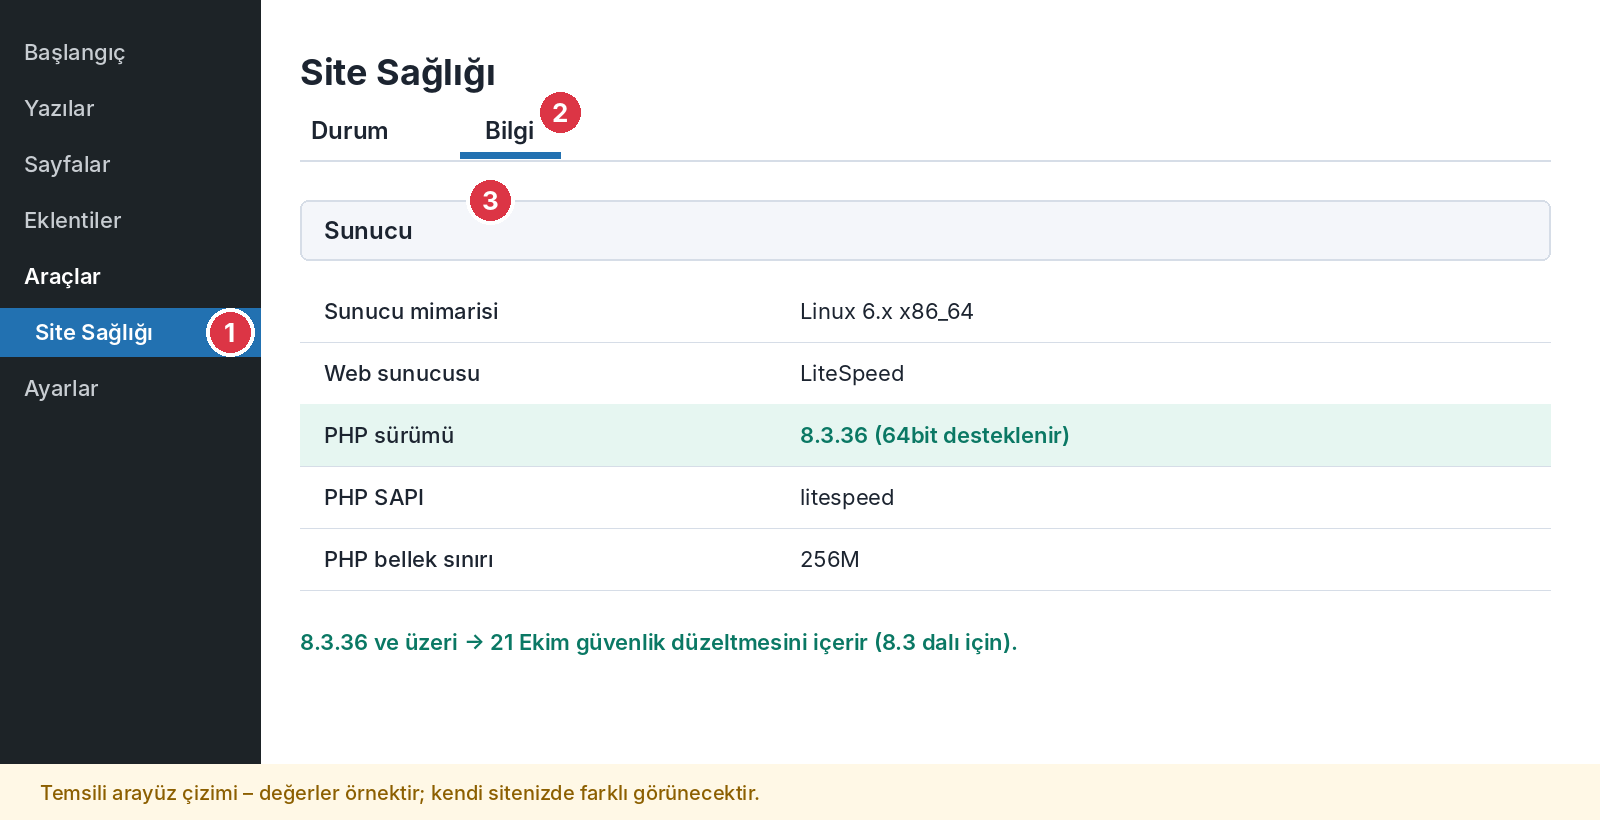
Kendi sunucunuzu yönetiyorsanız güncellemeyi işletim sisteminin paket yöneticisiyle yaparsınız. Aşağıdaki komutlar örnektir; paket adları dağıtıma ve kullandığınız PHP deposuna göre değişir.
# Mevcut sürümü görün (CLI)
php -v

# Debian / Ubuntu örneği – aynı dal içinde güvenlik güncellemesi
sudo apt update
sudo apt install --only-upgrade php8.3-fpm php8.3-cli php8.3-common
sudo systemctl restart php8.3-fpm

# RHEL / AlmaLinux / Rocky örneği
sudo dnf upgrade "php*"
sudo systemctl restart php-fpm

# Apache mod_php kullanıyorsanız web sunucusunu yeniden başlatın
sudo systemctl restart apache2   # RHEL tabanlı sistemlerde: httpd
Yeniden başlatma adımını atlamayın: eski PHP işçileri bellekte çalışmaya devam ederse yama devreye girmez. Deponuzun 21 Ekim düzeltmelerini gerçekten içerdiğini paket değişiklik kaydından (Debian/Ubuntu'da apt changelog php8.3-fpm gibi) teyit edin. Dal değiştirecekseniz yeni dalı ayrıca kurmanız ve web sunucusunu veya FPM havuzunu yeni sürüme yönlendirmeniz gerekir; bu adımlar dağıtıma göre farklılık gösterir.
Yükseltmeden sonra beyaz ekran veya “500 Internal Server Error” görürseniz ilk refleksiniz eski PHP sürümüne dönmek olmamalı. Önceki sürüm bu açıklara karşı yamalı değilse, siteyi yeniden aynı riske açmış olursunuz. Bunun yerine şu sırayı izleyin:
Eski PHP sürümüne dönmek zorunda kalırsanız: Bunu yalnızca son çare olarak, mümkün olan en kısa süre için yapın. Döneceğiniz sürümün 21 Ekim düzeltmelerini (veya sağlayıcınızın backport yamasını) içerdiğini hosting sağlayıcınızdan teyit edin. Yamasız bir sürüme dönülecekse sorun çözülene kadar siteyi bakım moduna almak veya yönetim paneline erişimi IP ile sınırlamak gibi önlemleri değerlendirin. Desteği bitmiş bir sürümde kalmak riski yalnızca erteler.
Tek tam çözüm, PHP'yi düzeltilmiş sürüme güncellemektir. PHP Security Team, geçici önlemlerin kurulumu güvenli hâle getirmediğini açıkça vurguluyor. Aşağıdaki sıra, riski hızla düşürürken sitenizi bozma ihtimalini de azaltır:
Aynı dal içindeki bir güvenlik güncellemesi için haftalar süren test döngüleri gerekmez. Uyumluluk testi, kritik bir yamayı günlerce bekletmenin gerekçesi olmamalıdır.
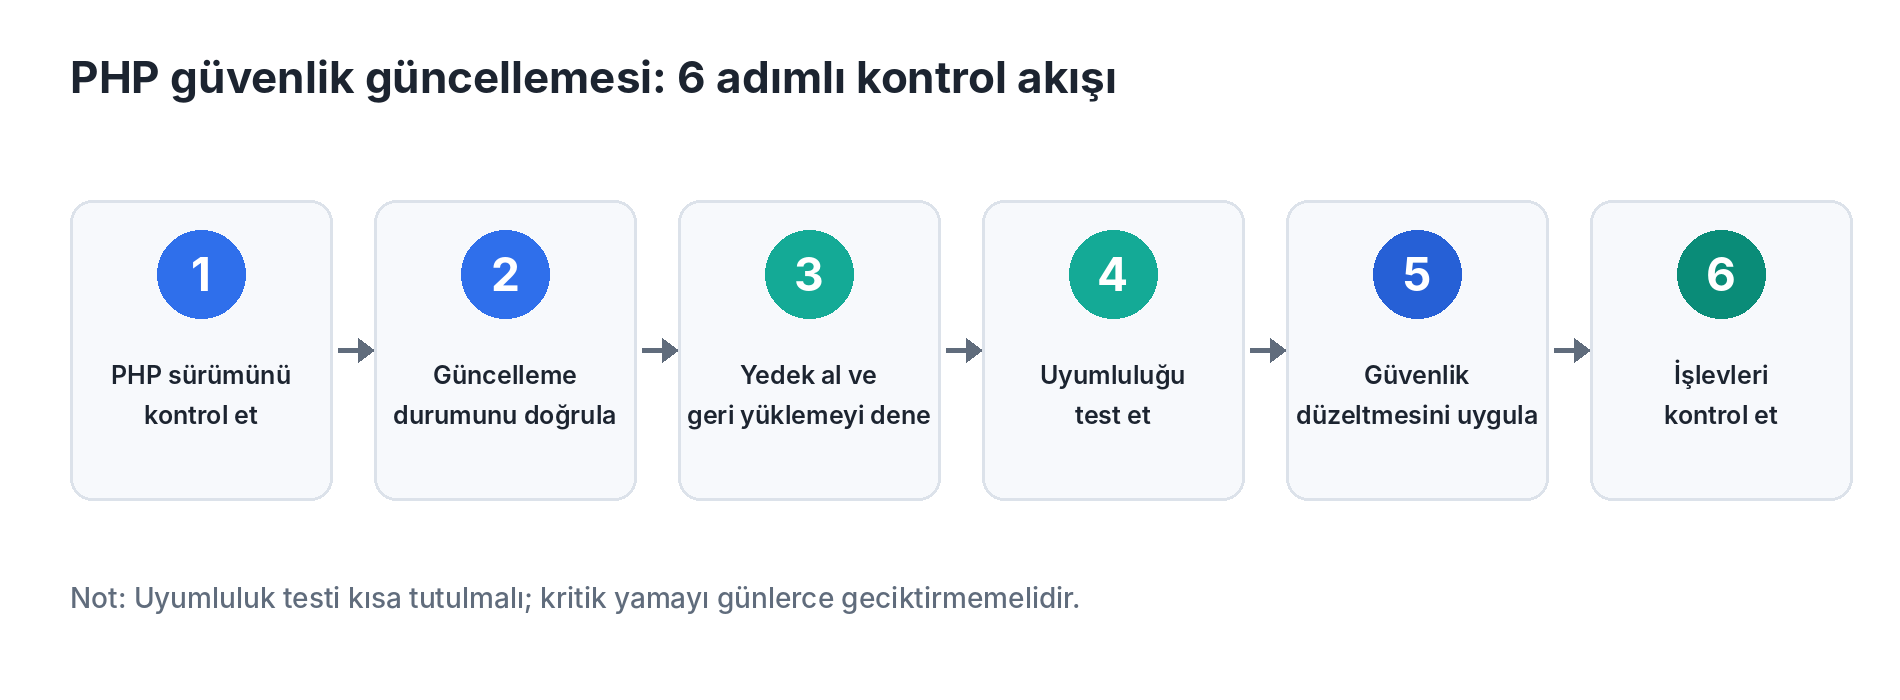
Kendi sunucusunu yöneten ve güncellemeyi birkaç saat ertelemek zorunda kalanlar için PHP Security Team bazı önlemler sıraladı. Bunlar yalnızca belirli saldırı yollarını daraltır; kurulumu güvenli hâle getirmez ve güncellemenin yerini tutmaz:
Tüm geçici önlemlerin teknik ayrıntıları PHP'nin resmî güvenlik duyurusunda yer alıyor. Bu ayarları üretim ortamına uygulamadan önce uygulamanızla birlikte test edin.
PHP güncellemesinin ardından şu işlevleri bu sırayla kontrol etmek, sorunları ziyaretçileriniz fark etmeden yakalamanızı sağlar:
| Kontrol | Neye bakmalı? |
|---|---|
| 1. Ana sayfa ve kritik sayfalar | Sayfa açılıyor mu, beyaz ekran veya “500 Internal Server Error” var mı, görseller ve menüler yerinde mi? |
| 2. Yönetim paneli | WordPress /wp-admin veya uygulama paneline giriş yapılabiliyor mu, kaydetme işlemleri çalışıyor mu? |
| 3. İletişim formu | Test mesajı gönderin; e-postanın gerçekten ulaştığını kontrol edin. |
| 4. E-ticaret ödeme akışı | Sepete ekleme, kargo hesaplama ve ödeme sağlayıcısının test modu ile sipariş adımlarını deneyin. |
| 5. Veritabanı bağlantısı | Arama, filtreleme, üye girişi gibi veritabanı okuyan/yazan işlemler sorunsuz mu? |
| 6. Uygulama hata kayıtları | PHP error log ve WordPress debug.log dosyasında yeni “Fatal error” veya “Deprecated” satırları var mı? |
Kısa cevap: Paylaşımlı ve yönetilen hostingde PHP yamasını genellikle sağlayıcı uygular; yönetilmeyen VPS veya dedicated sunucuda ise bu iş sizindir. WordPress, tema, eklenti ve site içeriği her modelde büyük ölçüde site sahibinin sorumluluğundadır.
| Görev | Paylaşımlı hosting | Yönetilen hosting | Yönetilmeyen VPS / dedicated |
|---|---|---|---|
| PHP çalışma zamanına güvenlik yaması | Sağlayıcı | Sağlayıcı | Siz |
| PHP dalı seçimi (8.2 → 8.4 gibi) | Siz (panelden) | Ortak | Siz |
| WordPress, tema, eklenti güncellemeleri | Siz | Ortak / pakete göre | Siz |
| Sunucu yapılandırması (php.ini, FPM, web sunucusu) | Sağlayıcı | Sağlayıcı | Siz |
| Yedekleme ve geri yükleme testi | Ortak | Ortak | Siz |
| Güncelleme sonrası site testleri | Siz | Ortak | Siz |
Bu tablo genel bir varsayımdır; kesin kapsamı hizmet sözleşmeniz ve paket içeriğiniz belirler. Emin değilseniz sağlayıcınıza şu soruları yöneltin:
Desteği sona ermiş (end-of-life) bir PHP sürümü, yeni bulunan açıklar için resmî düzeltme almaz. Bugün tek bir açık için yama uygulanmış olsa bile, yarın çıkacak bir sonraki açık kapanmadan kalabilir.
PHP'nin destek modeli nettir: her dal iki yıl aktif destek, ardından iki yıl yalnızca kritik güvenlik düzeltmesi alır. Dört yılın sonunda dal kullanım ömrünü tamamlar. PHP 8.2'nin güvenlik desteği 31 Aralık 2026'da sona erecek; yani 8.2.35 kullanıyorsanız bu açıklara karşı korunuyorsunuz, ancak yaklaşık iki ay içinde 8.3 veya üzerine geçiş planlamanız gerekiyor.
Bazı sağlayıcıların veya dağıtımların eski sürümlere özel yama (backport) uygulaması değerli bir ara çözümdür. Yine de bu yamalar yalnızca belirli açıkları kapatır; eski sürümdeki diğer bilinen sorunları, performans eksiklerini ve modern eklentilerle uyumsuzluğu gidermez. Kalıcı çözüm, desteklenen bir dala geçmektir.
Bu tür olaylar, hosting seçiminde fiyat ve disk alanı kadar güvenlik süreçlerinin de önemli olduğunu gösteriyor. Bir sağlayıcıyı değerlendirirken şu kriterlere bakabilirsiniz:
| Kriter | Ne sormalısınız? |
|---|---|
| Desteklenen PHP sürümleri | Resmî destekteki dallar (şu an 8.2–8.5) sunuluyor mu? Sürümü panelden kendiniz değiştirebiliyor musunuz? |
| Güvenlik güncelleme yaklaşımı | Kritik yamalar ne kadar sürede uygulanıyor? Yönetilen ve paylaşımlı ortamlar için süreç tanımlı mı? |
| Yedekleme ve kurtarma | Yedek sıklığı, saklama süresi ve geri yükleme yöntemi açıkça belirtilmiş mi? |
| Teknik destek | Kritik bir olayda hangi kanaldan, ne kadar hızlı yanıt alabiliyorsunuz? |
| Uygulama uyumluluğu | Hazırlık (staging) ortamı veya sürüm geçişinde test imkânı var mı? |
| Şeffaf güvenlik iletişimi | Güvenlik olaylarında durum sayfası, e-posta veya blog duyurusu yapılıyor mu? |
| SSL ve ek katmanlar | SSL, WAF ve zararlı yazılım taraması sunuluyor mu? (Bunlar yararlıdır ama PHP yamasının yerini tutmaz.) |
Yukarıdaki kriterleri Atak Domain'in web hosting paketleri üzerinden de değerlendirebilirsiniz. Aşağıdaki bilgiler, ürün sayfasında paketler için listelenen özelliklerden derlenmiştir; bu PHP olayına özel bir müdahale beyanı değildir.
| İhtiyacınız | Ürün sayfasında listelenen karşılığı |
|---|---|
| PHP sürümünü kendim seçip değiştirebilmek | Tüm paketlerde cPanel veya Plesk panel seçeneği |
| Güncelleme öncesi yedek ve geri dönüş | Ücretsiz günlük otomatik yedekleme; son 7 günün yedekleri saklanır |
| Ek güvenlik katmanı | Imunify360 ile zararlı yazılım taraması ve web saldırılarına karşı koruma (WAF); PHP yamasının yerini tutmaz, onu tamamlar |
| Sorun anında teknik yardım | 7/24 destek talebi |
| Eski sağlayıcıdan güvenli geçiş | Ücretsiz site ve hosting taşıma |
| Tek site / birkaç site / çok sayıda site | Starter (1 site), Expert (3 site), Expert Plus ve Expert Deluxe (limitsiz site) |
| Yoğun trafik veya e-ticaret | Daha yüksek CPU/RAM kaynaklı Expert Deluxe ve E-Ticaret Hosting seçenekleri |
Paket seçmeden önce sitenizin ihtiyaç duyduğu PHP sürümünü ve eklentileri not edin, ardından web sitenize uygun hosting seçeneklerini karşılaştırın. Hangi PHP sürümlerinin sunulduğunu satın almadan önce destek ekibine sormanız, geçişin sorunsuz olması için en sağlam adımdır.
Siteniz PHP ile çalışıyorsa (WordPress, Joomla, OpenCart, Laravel vb.) ve sunucudaki PHP henüz 21 Ekim 2026 düzeltmelerini içermiyorsa risk kapsamındasınız. PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 veya sağlayıcınızın yamalı paketi kullanılıyorsa bu iki açık kapatılmıştır. Açığın varlığı, sitenizin ele geçirildiği anlamına gelmez.
Evet. PHP Security Team tüm kullanıcılara derhâl güncelleme yapmalarını öneriyor. Aynı dal içindeki güvenlik güncellemesi (örneğin 8.3.35'ten 8.3.36'ya) genellikle uyumluluk sorunu çıkarmaz. Paylaşımlı hostingdeyseniz bu işlemi sağlayıcınız yapar; sizin göreviniz uygulandığını teyit etmektir.
Hayır. WordPress çekirdeği, tema ve eklenti güncellemeleri PHP çalışma zamanındaki açığı kapatmaz. PHP sunucu düzeyinde ayrıca güncellenmelidir. İkisi farklı katmanlardır ve her biri ayrı takip edilmelidir.
Paylaşımlı ve yönetilen hosting hizmetlerinde genellikle evet; ancak zamanlama ve kapsam sağlayıcıdan sağlayıcıya değişir. Yönetilmeyen VPS veya dedicated sunucuda bu iş sizindir. En doğrusu, sağlayıcınızdan yamanın uygulandığına dair yazılı teyit almaktır.
Aynı dal içinde güvenlik güncellemesi nadiren sorun çıkarır. Dal değişikliği (örneğin 8.1'den 8.3'e) ise eski eklenti veya temalarda hata yaratabilir. Önce yedek alın, mümkünse hazırlık ortamında deneyin ve güncelleme sonrası test listesini uygulayın.
PHP 8.2.35 bu iki açığa karşı düzeltme içeriyor. Ancak PHP 8.2'nin resmî güvenlik desteği 31 Aralık 2026'da sona erecek; bu tarihten sonra yeni açıklar için düzeltme yayımlanmayacak. Önümüzdeki haftalarda 8.3 veya üzerine geçişi planlamanız önerilir.
Hayır. SSL, tarayıcı ile sunucu arasındaki trafiği şifreler; sunucuda çalışan PHP'deki bir açığı kapatmaz. Şifreli bir bağlantı üzerinden de zararlı istek gönderilebilir. WAF ve zararlı yazılım tarayıcıları riski azaltabilir, ama güncellemenin yerini tutmaz.
Genellikle gerekmez. Öncelik, PHP'nin güncellenmesi ve bunun teyit edilmesidir. Kendi yönettiğiniz, yamalanamayan ve özellikle mod_php kullanan kritik bir sunucunuz varsa, güncelleme tamamlanana kadar erişimi sınırlamak değerlendirilebilir. Bu karar sizin risk değerlendirmenize bağlıdır.
Dağıtımınızın güvenlik deposundan PHP paketlerini güncelleyin (veya kaynak koddan 21 Ekim sürümünü derleyin), PHP-FPM ve web sunucusunu yeniden başlatın, php -v ile CLI'yi, phpinfo veya paket kaydıyla web tarafını doğrulayın. Birden fazla PHP sürümü kuruluysa her birini ayrı kontrol edin.
CVE-2026-109618 ve CVE-2026-109619, PHP'nin kendisini etkileyen ve uzaktan kod çalıştırmaya varabilen nadir açıklardan. İyi haber şu ki düzeltmeler hazır ve desteklenen tüm dallar için yayımlanmış durumda.
Bugün yapmanız gereken üç şey var: PHP sürümünüzü öğrenin, düzeltmenin uygulandığını teyit edin ve güncel bir yedeğiniz olduğundan emin olun. PHP 8.1 veya daha eski bir sürüm kullanıyorsanız, bu olay desteklenen bir dala geçişi planlamak için de iyi bir fırsat.
Güvenliği tek seferlik bir müdahale değil, düzenli bir bakım işi olarak ele almak uzun vadede en az zahmetli yoldur: desteklenen PHP sürümü, düzenli yedek ve ulaşılabilir teknik destek bu bakımın üç temel parçasıdır.
Sitenizi yeni bir altyapıya taşımayı veya yeni bir proje başlatmayı düşünüyorsanız, Atak Domain hosting hizmetlerini inceleyin. cPanel veya Plesk seçeneği, günlük otomatik yedekleme, Imunify360 güvenlik katmanı ve ücretsiz site taşıma ile mevcut sitenizi veri kaybı olmadan geçirebilirsiniz. İhtiyacınıza uygun paketi seçmek için destek ekibine sitenizin PHP sürümünü ve trafik beklentinizi iletmeniz yeterli.