Ein SSL-Zertifikatstyp, der von Banken, großen Unternehmenswebsites und E-Commerce-Plattformen mit hohem Vertrauensbedarf bevorzugt wird, eine umfassende Unternehmensprüfung durch die Zertifizierungsstelle durchläuft und das höchste Vertrauensniveau bietet.
Dynamisches Site-Siegel und höchster Datensicherheitsstandard
Sorgfältiger und detaillierter Dokumentenprüfungsprozess durch Experten
Bringt Ihren Online-Markenruf im Internet auf das Maximum
Ein SSL-Zertifikatstyp, der mit einem einzigen Zertifikat sowohl mehrere Hauptdomains als auch eine unbegrenzte Anzahl daran gebundener Subdomains absichert und die flexibelste und kostengünstigste Lösung für Organisationen mit komplexer Web-Infrastruktur bietet.
Fügen Sie unbegrenzt *.ihredomain.com-Subdomains hinzu
Einfache SSL-Verwaltung über ein einziges Panel statt Dutzender separater Zertifikate
Eine einzige zentrale Installation selbst bei komplexen Serverinfrastrukturen
Was ist ein SSL-Zertifikat und wie funktioniert es?
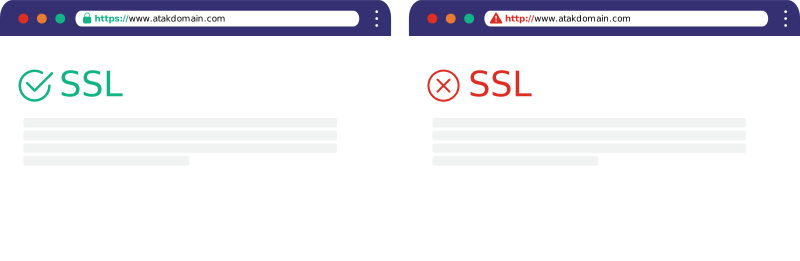
Ein SSL-Zertifikat (Secure Sockets Layer) ist eine digitale Identitätsdatei, die die Datenkommunikation zwischen einer Website und ihrem Besucher durch Verschlüsselung absichert. Sein Hauptzweck besteht darin, zu verhindern, dass sensible Daten, die auf Websites eingegeben werden — wie Benutzernamen, Passwörter und Kreditkartendaten — von Dritten gelesen oder gestohlen werden. Sie erkennen, dass eine Website SSL verwendet, am https:// Protokoll oder der Verbindung sicher Beschriftung in der Adressleiste Ihres Browsers.
SSL-Zertifikate gibt es in verschiedenen Typen, je nach Validierungsstufe. Domain Validation (DV) ist das grundlegendste Sicherheitszertifikat und bestätigt nur den Domainbesitz; es ist ideal für Blog-Websites. Organization Validation (OV) bestätigt neben dem Domainbesitz auch die physische Existenz der antragstellenden Organisation und bietet so ein höheres Vertrauensniveau. Extended Validation (EV) hat den umfassendsten Validierungsprozess und bietet maximales Vertrauen, indem der Firmenname in der Adressleiste des Browsers angezeigt wird; es wird üblicherweise von Banken und E-Commerce-Websites bevorzugt.
Schützen Sie mit einem SSL-Zertifikat Benutzerdaten auf höchstem Niveau und verbessern Sie Ihr Suchmaschinenranking (SEO), indem Sie Ihrer Website den Status 'sicher' verleihen.
Schützen Sie Nutzerdaten vor Cyberangriffen
Steigern Sie Website-Traffic und Umsatz
Unterstützen Sie SEO und Vertrauen mit HTTPS
Stärken Sie das Nutzervertrauen und Ihre Markenreputation
Steigern Sie den Wert Ihrer Marke mit einem SSL-Zertifikat!
Websites ohne aktives und korrektes SSL zeigen in Browsern wie Google den Fehler "Es kann keine sichere Verbindung hergestellt werden". Websites mit SSL-Zertifikat ranken in Suchmaschinen höher.
So kaufen und installieren Sie ein SSL-Zertifikat
Möchten Sie ein SSL-Zertifikat kaufen, um Ihre Website zu schützen, wissen aber nicht, worauf Sie vor dem Kauf achten müssen? Wenn Sie die folgenden Schritte befolgen, können Sie das am besten geeignete SSL-Zertifikat für Ihre Website kaufen.
1
1. Wählen Sie den passenden SSL-Zertifikatstyp
Zuerst sollten Sie entscheiden, welche Art von Zertifikat Sie benötigen. Wenn Sie einen persönlichen Blog oder eine Portfolio-Website haben, reicht ein DV-Zertifikat (Domain Validation), das nur Ihre Domain bestätigt. Wenn Sie Informationen über Ihr Unternehmen anzeigen möchten, sollten Sie OV (Organization Validation) wählen, und wenn Sie ein Projekt mit maximalem Vertrauensbedarf wie eine Bank oder eine E-Commerce-Website haben, sollten Sie das EV-Zertifikat (Extended Validation) mit der umfassendsten Validierung bevorzugen.
2
2. Legen Sie das SSL-Zertifikat in den Warenkorb
Klicken Sie für das zu Ihrer Website passende SSL-Sicherheitszertifikat (DV, OV) auf die Schaltfläche "In den Warenkorb", geben Sie die Website-Adresse (Domain) ein, für die Sie SSL kaufen möchten, und fahren Sie mit dem Zahlungsschritt fort.
3
3. Prüfen Sie die Domain und schließen Sie den Kauf ab
Schließen Sie den Kauf ab, indem Sie "Ihre Domain-Adresse" für das in den Warenkorb gelegte Sicherheitszertifikat überprüfen.
4
4. Installieren und aktivieren Sie das SSL-Zertifikat
SSL-Zertifikat-Installationen erfolgen automatisch. Mithilfe der an Ihre E-Mail-Adresse gesendeten Informationen können Sie die Installation Ihres Sicherheitszertifikats jedoch mit unserem Inhalt "SSL-Zertifikat-Installation" abschließen. Für (EV-OV)-Sicherheitszertifikate werden Informationen über Ihr Unternehmen benötigt. Diese Informationen können Sie über das "Support-Panel" übermitteln.
SSL-Validierungsstufen im Vergleich
Sind Sie sich nicht sicher, welches SSL-Zertifikat Sie wählen sollen? Sehen Sie sich die SSL-Zertifikatstypen an, um das passende SSL für die Anforderungen Ihrer Website zu finden!
Es ist der grundlegendste und gängigste SSL-Zertifikatstyp. Die Zertifizierungsstelle bestätigt lediglich, dass der Antragsteller die Domain kontrolliert. Diese Überprüfung erfolgt in der Regel schnell per E-Mail oder DNS-Eintrag.
Wenn Sie also überlegen, welches SSL-Zertifikat Sie wählen sollen, und Budget sowie Geschwindigkeit Priorität haben, ist dieses Zertifikat ein idealer Einstieg für kleine Blogs und persönliche Websites.
Schnelle Einrichtung
Vorteile
Schnelle und einfache Installation, geringe Kosten. Die Installation ist in der Regel innerhalb von 5-15 Minuten abgeschlossen.
Unterschiede
Es bestätigt nur den Domainbesitz und liefert keine Informationen über die Unternehmensidentität. Der Validierungsprozess ist recht kurz.
Ideale Nutzer
Persönliche Blogs, Portfolio-Websites, kleine Webprojekte und Projekte in der Anfangsphase.
Bei diesem Zertifikatstyp werden neben dem Domainbesitz auch die Unternehmensdaten der antragstellenden Firma — wie ihre physische Existenz und rechtlichen Einträge — überprüft.
Es wird häufig von KMU und kommerziellen Websites bevorzugt, die eine eher unternehmensorientierte Antwort auf die Frage suchen, welches SSL-Zertifikat sie wählen sollen. Es erhöht das Kundenvertrauen und stärkt das Unternehmensimage.
Unternehmensoption
Vorteile
Es bietet ein höheres Vertrauensniveau als DV-Zertifikate. In den Zertifikatsdetails erscheinen Firmeninformationen, was das Vertrauen in die Website erhöht.
Unterschiede
Der Validierungsprozess kann einige Tage dauern und erfordert mehr Dokumente. Es ist etwas teurer als DV.
Ideale Nutzer
KMU, kommerzielle Websites, Unternehmen, die Produkte verkaufen, und Websites, die Wert auf Kundenvertrauen legen.
Es ist der Zertifikatstyp, der das höchste Maß an Sicherheit und Vertrauen bietet. Die Zertifizierungsstelle unterzieht das Unternehmen einem sehr strengen und detaillierten Validierungsprozess. Dabei werden die rechtliche, physische und operative Existenz des Unternehmens sorgfältig geprüft.
Es ist die am besten geeignete Option für E-Commerce-Websites, Banken und große Organisationen, die mit sensiblen Nutzerdaten arbeiten. Es ist der zuverlässigste und umfassendste SSL-Zertifikatstyp.
Höchstes Vertrauen
Vorteile
Es bietet Besuchern das höchste Maß an Sicherheit. In den Zertifikatsdetails werden die umfangreichsten Firmeninformationen angezeigt und die Validierung ist sehr umfassend.
Unterschiede
Es ist der teuerste Zertifikatstyp mit dem längsten Validierungsprozess. Sind die Unterlagen vollständig, dauert die Validierung meist 1-5 Werktage.
Ideale Nutzer
E-Commerce-Websites, Banken, Finanzinstitute und große Organisationen, die mit sensiblen Daten arbeiten.
Was ist ACME und wie funktioniert es mit SSL-Zertifikaten?
ACME (Automated Certificate Management Environment) ist ein Protokoll, das die Kommunikation zwischen Ihren Webservern und den SSL-Zertifikate ausstellenden Organisationen (Zertifizierungsstellen - CA) standardisiert und automatisiert. Es wurde von Let's Encrypt, dem weltweit größten kostenlosen SSL-Anbieter, entwickelt und ist heute zum Industriestandard geworden.
ACME und herkömmliche SSL-Verwaltung im Vergleich
ACME: automatische Zertifikatsverwaltung
Empfohlen
Zertifikatserstellung
Die Erstellung erfolgt automatisch über einen Client und der Vorgang ist in 5 Minuten oder weniger abgeschlossen.
Installation
Es kann automatisch vom ACME-Client installiert werden. Durch die automatische Verwaltung des Prozesses entfällt manuelle Arbeit.
Erneuerung
Automatische Erneuerung vor Ablauf; der Vorgang erfolgt automatisch.
Skalierbarkeit
Mehrere Domains oder Subdomains können einfach automatisch verwaltet werden.
Ausfallrisiko
Sehr gering – die Zertifikatserneuerung erfolgt automatisch.
Kurzlebige Zertifikate
Da 90-Tage- oder 45-Tage-Zertifikate automatisch erneuert werden, treten keine Probleme auf.
Verwaltungsaufwand
Minimal – nach einer einmaligen Konfiguration ist kaum menschliches Eingreifen nötig.
Ideal für
DevOps-Teams, Hosting-Unternehmen, SaaS-Plattformen und Systeme, die Automatisierung wünschen.
Herkömmliche SSL-Verwaltung: manuell
Zertifikatserstellung
CSR-Erstellung und der Domainprozess müssen manuell verfolgt werden.
Installation
Es muss manuell auf jedem Server installiert werden. Manuelle Dateiablage und technischer Eingriff sind erforderlich.
Erneuerung
Vor Ablauf ist es anfällig für menschliche Fehler. Der Erneuerungsprozess erfolgt manuell.
Skalierbarkeit
Mit zunehmender Anzahl von Domains steigt der Verwaltungsaufwand linear.
Ausfallrisiko
Hoch – wird die Erneuerung nicht vor Ablauf durchgeführt, ist die Website nicht erreichbar.
Kurzlebige Zertifikate
Kurzlebige Zertifikate erfordern mehr manuelle Wartung.
Verwaltungsaufwand
Hoch – Ablaufverfolgung, Planung und technischer Eingriff sind erforderlich.
Ideal für
Kleine Systeme oder Unternehmen, die keine Automatisierung wünschen.
Webserver mit ACME-Unterstützung
Das ACME-Protokoll (Automated Certificate Management Environment) funktioniert heute nahtlos auf nahezu allen weit verbreiteten Webservern. Viele Plattformen unterstützen dieses System, allen voran Apache, Nginx, LiteSpeed, Microsoft IIS, Caddy und Traefik. Während einige moderne Server wie Caddy und Traefik über eine integrierte (automatische) ACME-Unterstützung verfügen, können Sie dies bei Servern wie Apache, Nginx oder IIS in der Regel durch die Installation einer schlanken Client-Software wie Certbot, acme.sh oder win-acme durchführen.
Anbieter von SSL-Zertifikaten
Sichern Sie die Sicherheit Ihrer Website und Ihren Markenruf mit weltweit anerkannten SSL-Zertifikatsanbietern. Indem Sie unten die Zertifikate führender Marken prüfen, die Lösungen für jedes Budget und jeden Bedarf bieten, treffen Sie ganz einfach die richtige Wahl für Ihr Projekt.
SSL-Zertifikatsmarken
SSL-Zertifikatsmarken im Überblick
Wählen Sie ein Zertifikat von den weltweit führenden SSL-Marken für unterschiedliche Budgets und Bedürfnisse.
So übertragen Sie ein SSL-Zertifikat auf einen anderen Server
Wenn Sie die DNS-Einträge Ihrer Domain auf die Atak-Domain-Server verweisen und uns die Dateien Ihres bestehenden Zertifikats — Private Key (.key) und Zertifikat (.crt) — über eine Support-Anfrage senden, können Sie ganz einfach unseren kostenlosen SSL-Zertifikat-Migrationsservice nutzen.
Vergleichen Sie die technischen Merkmale, um das am besten geeignete SSL-Zertifikat zu wählen
Technische Merkmale
Schnelle Einrichtung (DV)
Für Unternehmen (OV)
Unternehmen (EV)
Wildcard SSL
Anzahl unterstützter Domains
1Einzelne Domain
1Einzelne Domain
1Einzelne Domain
Unbegrenzte Subdomains
Verschlüsselungsstärke
128 / 256-bit Industriestandard
128 / 256-bit Industriestandard
128 / 256-bit Industriestandard
128 / 256-bit Industriestandard
Algorithmus (Hash)
SHA-256 Moderne Sicherheit
SHA-256 Moderne Sicherheit
SHA-256 Moderne Sicherheit
SHA-256 Moderne Sicherheit
CA-Garantie
10.000 $ – 500.000 $Niedrige Stufe
50.000 $ – 1.750.000 $Mittlere Stufe
1.000.000 $ – 2.000.000 $Höchste Stufe
VariabelDeckt unbegrenzte Subdomains ab
Schnelle Aktivierung
5-15 Minuten
1-3 Werktage
1-5 Werktage
5-15 Minuten
Validierungsstufe
Domain (DV)
Organisation (OV)
Höchste (EV)
DV / OV
Browser-Vertrauensindikator
SSL-Symbol
SSL-Symbol
Unternehmensidentität
SSL-Symbol
Dynamisches Site-Siegel
Je nach Typ unterschiedlich
Neuausstellung (Reissue)
Kostenlos
Kostenlos
Kostenlos
Kostenlos
Mobile-Browser-Kompatibilität
99,9 % Kompatibilität
99,9 % Kompatibilität
99,9 % Kompatibilität
99,9 % Kompatibilität
Warum Atak Domain für Ihr SSL-Zertifikat wählen?
Schnelle Aktivierung
Ihr Zertifikat wird innerhalb von Minuten nach dem Kauf aktiv. Keine technischen Kenntnisse erforderlich.
Große Auswahl an SSL-Zertifikaten
Eine Lösung für jeden Bedarf mit DV-, OV-, EV-, Wildcard- und Multi-Domain-Optionen.
Wettbewerbsfähige Preise
SSL-Sicherheit auf höchstem Niveau zu den wettbewerbsfähigsten Preisen der Branche. Zusätzlicher Rabatt bei langfristigen Paketen.
Häufig gestellte Fragen zu SSL-Zertifikaten
Wie hängen SSL und HTTPS zusammen?
SSL (Secure Sockets Layer) ist eine globale Standard-Sicherheitstechnologie, die die Datenkommunikation zwischen einer Website und ihrem Besucher durch Verschlüsselung absichert. Sie sorgt dafür, dass Ihre Website-Adresse mit "https" statt "http" beginnt und ein Schloss-Symbol im Browser angezeigt wird. Dies schützt Kundendaten, Kreditkartennummern und andere sensible Daten.
Was bedeutet 128-Bit-SSL?
128-Bit-SSL bedeutet, dass die Datenkommunikation zwischen Website und Besucher mit einem 128-Bit-Verschlüsselungsschlüssel geschützt wird. Diese Verschlüsselungsmethode verhindert, dass die übertragenen Informationen von Dritten gelesen werden, bietet eine grundlegende sichere Datenübertragung und ausreichende Sicherheit für viele Standard-Websites.
Was bedeutet 256-Bit-SSL?
256-Bit-SSL bedeutet, dass die Datenkommunikation mit einem 256-Bit-Verschlüsselungsschlüssel geschützt wird. Es bietet ein viel höheres Sicherheitsniveau als die 128-Bit-Verschlüsselung und wird besonders für E-Commerce-Websites, Zahlungssysteme und Plattformen mit sensiblen Nutzerdaten bevorzugt.
Wie installiert man ein SSL-Zertifikat auf einer Website?
Um ein SSL-Zertifikat hinzuzufügen, kaufen Sie zunächst ein SSL-Zertifikat und installieren es über das Hosting-Panel oder den Server auf der Domain. Nach Abschluss der Installation wird die Website so konfiguriert, dass sie über das HTTPS-Protokoll statt HTTP läuft, und mit den erforderlichen Weiterleitungen wird der gesamte Website-Verkehr über eine sichere Verbindung bereitgestellt.
Wie viel kostet ein SSL-Zertifikat?
Die Preise für SSL-Zertifikate variieren je nach Zertifikatstyp, Markenanbieter und Validierungsstufe. Während einfache domain-validierte (DV) SSL-Zertifikate in der Regel bei einigen Hundert Lira pro Jahr beginnen, können organisationsvalidierte (OV) und Extended-Validation-Zertifikate (EV) in höheren Preisbereichen angeboten werden.
Was bedeutet die Migration eines SSL-Zertifikats?
Die SSL-Zertifikat-Migration ist der Vorgang, ein bestehendes SSL-Zertifikat auf ein anderes Hosting-Konto oder einen anderen Server zu übertragen. Solange dieselbe Domain weiterhin verwendet wird, kann das Zertifikat neu ausgestellt und auf dem neuen Server installiert werden, sodass es vor Ablauf weiterhin auf einer anderen Infrastruktur genutzt werden kann.
Worin unterscheiden sich DV-, OV-, EV- und Wildcard-SSL-Zertifikate?
SSL-Zertifikate werden je nach Validierungsstufe und Verwendungszweck in verschiedene Typen unterteilt. Die häufigsten SSL-Typen sind domain-validierte (DV), organisationsvalidierte (OV) und Extended-Validation-Zertifikate (EV). Es gibt auch spezielle Zertifikatstypen zum Schutz mehrerer Domains oder Subdomains, wie Wildcard-SSL, Multi-Domain-SSL und SAN-SSL.
Was passiert, wenn eine Website kein SSL-Zertifikat hat?
Wenn Ihre Website kein SSL-Zertifikat hat, erscheint in der URL-Leiste der Browser Ihrer Besucher eine deutliche Warnung "Nicht sicher", und da der gesamte Datenfluss zwischen Server und Nutzer unverschlüsselt als Klartext übertragen wird, können sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten von Cyberangreifern leicht abgefangen, gelesen und gestohlen werden.
Ist ein SSL-Zertifikat für die DSGVO-Konformität erforderlich?
Ja, ein SSL-Zertifikat ist in der heutigen Webwelt absolut notwendig; denn es erhöht durch die Gewährleistung der Nutzersicherheit das Markenvertrauen in Ihre Website, bildet die Grundlage für die Einhaltung rechtlicher Datenschutzstandards wie KVKK/DSGVO und beeinflusst die Sichtbarkeit Ihrer Website direkt, da Suchmaschinen wie Google eine sichere HTTPS-Verbindung als Ranking-Kriterium für die Suchmaschinenoptimierung (SEO) verwenden.
Wie lassen sich häufige SSL-Zertifikatsfehler beheben?
Um einen SSL-Fehler auf Ihrer Website zu beheben, sollten Sie zuerst prüfen, ob das Zertifikat abgelaufen ist; wenn Sie einen Mixed-Content-Fehler erhalten, sollten Sie Weiterleitungs-Plugins oder Datenbankabfragen verwenden, um die mit HTTP beginnenden Links (Bilder, CSS- oder JS-Dateien) im Quellcode Ihrer Website auf HTTPS zu aktualisieren; und schließlich sollten Sie sicherstellen, dass die Datums-/Uhrzeiteinstellungen Ihres Servers korrekt sind und dass die CA-Stammzertifikate während der SSL-Einrichtung vollständig installiert wurden.
Was bedeutet ein ungültiges SSL-Zertifikat?
Ein ungültiges SSL-Zertifikat bedeutet, dass das vom besuchten Website angebotene Sicherheitszertifikat vom Webbrowser aus verschiedenen Gründen als nicht vertrauenswürdig eingestuft wird; dies wird in der Regel dadurch verursacht, dass das Ablaufdatum des Zertifikats überschritten ist, das Zertifikat von einer nicht vertrauenswürdigen Quelle (z. B. selbstsigniert) erstellt wurde, die Domain in der Adressleiste nicht mit der im Zertifikat registrierten Domain übereinstimmt oder die Zwischenvalidierungsdateien in der Zertifikatskette unvollständig auf dem Server installiert wurden.
Worauf sollten Sie bei der Auswahl eines SSL-Zertifikats achten?
Die Wahl des richtigen SSL-Zertifikats hängt von den Anforderungen und dem Budget Ihrer Website ab. Auf die Frage "Was ist ein SSL-Zertifikat?" lässt sich sagen, dass es verschiedene SSL-Zertifikatstypen gibt: Domain Validation (DV), Organization Validation (OV) und Extended Validation (EV).
Das Domain-SSL-Zertifikat (DV) ist der einfachste Typ. Es bestätigt nur den Domainbesitz und ist ideal für persönliche Blogs. OV-Zertifikate prüfen zusätzlich die Unternehmensdaten und eignen sich für KMU und kleinere E-Commerce-Websites. EV-Zertifikate bieten die höchste Sicherheit, indem sie den Firmennamen in der Adressleiste des Browsers anzeigen. Dies ist die beste Wahl für Banken und große E-Commerce-Plattformen, für die Sie ein solch hochwertiges SSL-Zertifikat kaufen sollten.
Wie lässt sich die Gültigkeit eines SSL-Zertifikats prüfen?
Das Überprüfen des SSL-Zertifikats einer Website ist recht einfach. Wenn Sie die zu prüfende Website (https://seiten-adresse*com) in der Adressleiste Ihres Browsers besuchen und keine Warnung wie "Diese Website kann keine sichere Verbindung herstellen" erhalten, können Sie erkennen, dass die Website ein SSL-Zertifikat hat.
Um extern herauszufinden, welche Art von SSL-Sicherheitszertifikat eine Website verwendet, können Sie unsere Seite "SSL-Prüfung" besuchen oder nach dem Aufrufen der zu prüfenden Website-Adresse oben links auf die Schaltfläche "Website-Informationen anzeigen" klicken. Nachdem Sie im geöffneten Bereich auf "Verbindung ist sicher" und anschließend auf "Zertifikat ist gültig" geklickt haben, erhalten Sie zahlreiche Informationen wie den SSL-Typ und die Marke, die die Website verwendet.
Was passiert, wenn kein SSL-Zertifikat vorhanden ist?
Wenn eine Website kein SSL-Zertifikat hat, erhalten Nutzer beim Versuch, die Website zu besuchen, von ihren Browsern die Warnung "Diese Website ist nicht sicher". Diese Warnung beeinträchtigt das Vertrauen der Besucher in die Website direkt und negativ und kann dazu führen, dass die meisten Nutzer sie verlassen.
Darüber hinaus betrachten Suchmaschinen wie Google die Websicherheit als wichtiges Ranking-Kriterium. Websites ohne SSL-Zertifikat gelten sowohl in Bezug auf die Nutzererfahrung als auch auf die Sicherheit als benachteiligt, was zu einer geringeren Sichtbarkeit in den Suchergebnissen führen kann. Folglich kann eine Website ohne SSL-Zertifikat erhebliche Verluste bei Nutzervertrauen, Datensicherheit und SEO-Leistung erleiden. In den heutigen digitalen Standards ist ein SSL-Zertifikat für Websites nicht nur eine Sicherheitsmaßnahme, sondern auch eine grundlegende Voraussetzung, um wettbewerbsfähig zu bleiben.
Was ist der Unterschied zwischen 128-Bit- und 256-Bit-Verschlüsselung?
Bei SSL-Zertifikaten wird der "Bit"-Wert verwendet, um die Länge des Verschlüsselungsschlüssels und damit das Sicherheitsniveau auszudrücken. Der grundlegende Unterschied besteht darin, wie stark die Verschlüsselung ist. 256-Bit-SSL hat weitaus mehr Schlüsselkombinationen als 128-Bit-SSL. Dadurch wird das Knacken von mit 256-Bit verschlüsselten Daten astronomisch schwieriger. Heute ist die 256-Bit-Verschlüsselung zum Industriestandard für Websites mit hohen Sicherheitsanforderungen wie Banken und E-Commerce geworden.
Warum benötigen Sie ein Zertifikat?
Wählen Sie Ihren Verwendungszweck, damit wir das am besten geeignete SSL für Sie finden können.