Was ist Reseller-Hosting? So starten Sie Ihr eigenes Hosting-Geschäft
14.08.2026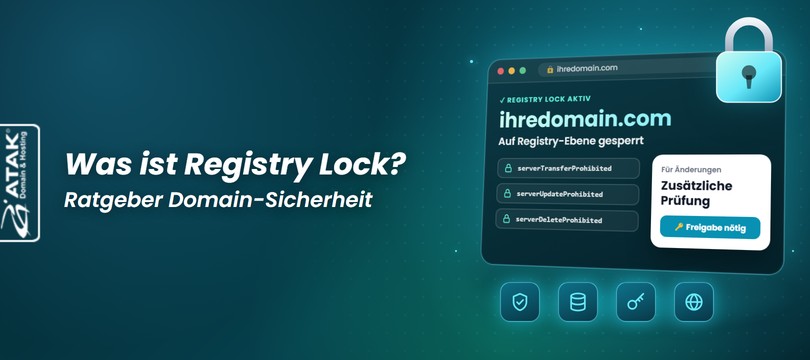
Registry Lock ist ein zusätzlicher Sicherheitsdienst, der Ihre Domain direkt bei der Registry sperrt. Die Registry ist der zentrale Betreiber einer Domain-Endung; die Datenbank hinter .com und .net betreibt zum Beispiel Verisign. Solange Registry Lock aktiv ist, lehnt die Registry jeden Versuch ab, die Domain zu einem anderen Registrar zu übertragen, sie zu löschen oder Daten wie Nameserver und Kontakte zu ändern. Möglich werden diese Änderungen erst, nachdem die Sperre in einem separaten Prüfverfahren zwischen Registrar und Registry aufgehoben wurde. Sinnvoll ist das vor allem für Onlinehändler, Finanzdienstleister und stark frequentierte Websites, bei denen ein Domain-Ausfall unmittelbar Umsatz und Vertrauen kostet.
Das Hauptrisiko, gegen das Registry Lock schützt, ist Domain-Hijacking. Wer Zugang zu Ihrem Konto beim Registrar erlangt, kann die Nameserver auf eigene Server umstellen und so Website- und E-Mail-Verkehr umleiten oder versuchen, die Domain zu einem anderen Registrar umzuziehen. Registry Lock knüpft diese Änderungen an eine Freigabe, die nicht von Ihrem Kontopasswort abhängt.
Registry Lock beruht auf Statuscodes, die die Registry an Ihre Domain setzt und die Ihr Registrar nicht eigenmächtig entfernen kann. Registrare kommunizieren mit Registries über das Standardprotokoll EPP (Extensible Provisioning Protocol). Dort gibt es zwei Arten von Domain-Status:
Nach der Freigabe des Antrags setzt die Registry die server-Status; Transfer-, Lösch- oder Änderungsbefehle des Registrars werden ab dann abgewiesen. Um die Sperre aufzuheben, durchlaufen berechtigte Mitarbeitende des Registrars über einen vorab vereinbarten Kanal eine zusätzliche Prüfung bei der Registry. Verisign beschreibt diesen Schritt als Authentifizierung außerhalb der EPP-Verbindung.
Manche Registries können auch die unter Ihrer Domain registrierten Nameserver-Einträge sperren (Host-Objekte, etwa ns1.example.com). Bei Verisign sind Domain und jeder Host getrennte Sperren. Wenn Sie Ihre Nameserver unter der eigenen Domain betreiben, sollten Sie gezielt danach fragen.
Registry Lock besteht in der Regel aus drei EPP-Status, die gemeinsam gesetzt werden:
| Status | Blockiert | In der Praxis |
|---|---|---|
| serverTransferProhibited | Transfers zwischen Registraren | Die Domain kann nicht zu einem anderen Registrar umziehen, selbst wenn jemand den Auth-Code erlangt. |
| serverUpdateProhibited | Änderungen der bei der Registry gespeicherten Domaindaten | Nameserver (Delegation), Kontakte und Inhaberdaten lassen sich nicht ändern. |
| serverDeleteProhibited | Löschung der Domain | Die Domain lässt sich nicht per Löschbefehl des Registrars entfernen. |
Umfang und Ausnahmen hängen vom Verfahren der jeweiligen Registry ab. Verisign gibt an, dass bei seinen Endungen alle drei server-Status gesetzt sein müssen, damit eine Domain als gesperrt gilt. Dieselben Status können allerdings auch aus anderen Gründen gesetzt werden, etwa bei einem Rechtsstreit oder einer anstehenden Löschung. Dass sie in einer WHOIS- oder RDAP-Abfrage erscheinen, belegt allein also noch nicht, dass der Dienst aktiv ist. Lassen Sie sich das von Ihrem Anbieter bestätigen.
Die Verlängerung fällt nicht unter diese drei Status. Dafür gibt es einen eigenen Status (serverRenewProhibited), der nicht zum Standardumfang von Registry Lock gehört. Eine gesperrte Domain lässt sich daher meist ganz normal verlängern; wie Ihre Endung das handhabt, sollten Sie dennoch klären.
Die Registry speichert, an welche Nameserver Ihre Domain delegiert ist. Die IP-Adresse Ihrer Website und Ihr Mailserver sind dagegen in der DNS-Zone bei Ihrem DNS-Anbieter hinterlegt.
Beispiel: Die Domain beispiel-shop.com ist an ns1.dns-anbieter.net und ns2.dns-anbieter.net delegiert. Registry Lock verhindert, dass diese beiden Nameserver ersetzt werden. Wer aber Zugriff auf Ihr Konto beim DNS-Anbieter hat, kann auf denselben Nameservern den A-Record auf eine andere IP-Adresse setzen, den MX-Record auf einen fremden Mailserver lenken oder TXT-Records ändern. Solche Änderungen liegen außerhalb des Schutzbereichs von Registry Lock.
Die vier Maßnahmen schützen unterschiedliche Ebenen; keine ersetzt eine andere. DNSSEC ist eine DNS-Erweiterung, die Antworten per digitaler Signatur überprüfbar macht. Die Zwei-Faktor-Authentifizierung (2FA) verlangt beim Login einen zweiten Nachweis.
| Maßnahme | Schutzebene | Hauptzweck | Abgedecktes Hauptrisiko | Was sie allein nicht leistet |
|---|---|---|---|---|
| Registry Lock | Registry | Kritische Registrierungsdaten bei der Registry einfrieren | Unbefugter Transfer, Löschung, Nameserver- oder Kontaktänderung, auch bei kompromittiertem Konto | Keine Wirkung auf Einträge beim DNS-Anbieter, Hosting- oder E-Mail-Konten |
| Transfersperre (Registrar) | Registrar | Unerwünschte Transfers stoppen | Unbefugter Umzug zu einem anderen Registrar | Wer Zugriff aufs Kundenmenü hat, kann sie aufheben; verhindert keine Nameserver-Änderung oder Löschung |
| DNSSEC | DNS-Antworten | Echtheit von DNS-Antworten prüfen | Gefälschte oder manipulierte DNS-Antworten (z. B. Cache Poisoning) | Verhindert keine Änderungen über ein berechtigtes Konto; wirkungslos bei nicht validierenden Resolvern |
| 2FA | Kontozugang | Zweiten Faktor beim Login verlangen | Login mit geleaktem Passwort | Kein vollständiger Schutz vor Session-Diebstahl oder per Phishing abgefangenen Codes; verhindert keine Fehler berechtigter Nutzer |
Dieses Szenario dient nur der Veranschaulichung. Bei einem Onlinehändler wird das Passwort für das Domain-Verwaltungskonto über eine Phishing-Mail abgegriffen. Die Zwei-Faktor-Authentifizierung ist nicht aktiviert.
Der Angreifer stellt die Nameserver im Kundenmenü auf eigene Server um. Sobald die Änderung bei der Registry ankommt, landen Website-Besucher und eingehende E-Mails nach und nach bei ihm. Da er das DNS kontrolliert, kann er versuchen, ein SSL-Zertifikat für die Domain zu bekommen oder Mails zum Zurücksetzen von Passwörtern mitzulesen. Anschließend kann er die Transfersperre aufheben und die Domain zu einem anderen Registrar umziehen. Wegen DNS-Caching wirkt selbst eine schnelle Rückänderung nicht sofort.
Der Angreifer versucht dieselbe Nameserver-Änderung oder denselben Transfer, doch die Registry weist die Befehle ab. Um die Sperre aufzuheben, müsste er an den vorab hinterlegten berechtigten Kontakten und an der separaten Prüfung zwischen Registrar und Registry vorbeikommen. Das Unternehmen gewinnt so Zeit, das Konto zurückzuholen und Passwörter zu ändern.
Registry Lock passt zu Domains, bei denen schon wenige Stunden Fehlleitung ernste Folgen hätten und deren technische Einstellungen sich selten ändern. Diese Fragen helfen bei der Entscheidung:
Den größten Nutzen haben demnach Onlinehändler und Zahlungsanbieter, Banken und Finanzinstitute, öffentliche Verwaltung und Gesundheitswesen, SaaS-Anbieter sowie Marken mit viel Traffic. Bei Test- oder Kampagnendomains, deren Nameserver häufig wechseln, wird das Entsperren dagegen schnell zum unnötigen Aufwand.
Nicht jede Endung bietet Registry Lock an: Den Dienst stellt die Registry bereit, den Zugang dazu der Registrar. Die folgende Tabelle zeigt die wichtigsten Endungen, für die Registry Lock verfügbar ist. Den aktuellen Stand für Ihre Domain erfahren Sie beim Support von Atak Domain.
Endungen mit Registry Lock (Stand: 8. Oktober 2026)
| Generische Endungen (gTLD), alphabetisch | ||||
|---|---|---|---|---|
| .archi | .art | .bar | .bet | .bio |
| .black | .blue | .college | .com | .design |
| .global | .green | .info | .ink | .kim |
| .lgbt | .llc | .lotto | .love | .mobi |
| .name | .net | .organic | .pet | .pink |
| .poker | .pro | .promo | .protection | .red |
| .rent | .rest | .security | .shiksha | .ski |
| .storage | .theatre | .tickets | .vote | .voto |
| .wiki | .xyz | xn--6frz82g (.移动) | ||
| Länderendungen (ccTLD), alphabetisch | |||||
|---|---|---|---|---|---|
| .ac | .au | .com.au | .net.au | .org.au | .cc |
| .ch | .fm | .io | .li | .me | .sh |
Bitte beachten Sie:
Die Sperre wird vorübergehend aufgehoben, die Änderung durchgeführt und die Sperre wieder gesetzt. Die Details unterscheiden sich je nach Registry und Anbieter, im Kern läuft es aber so ab:
Die zusätzliche Sicherheit entsteht nicht dadurch, dass der Vorgang länger dauert, sondern durch eine Berechtigungsprüfung, die getrennt von normalen Aktionen im Kundenmenü läuft. Weil dabei meist Menschen beteiligt sind, hängt die Dauer von den Abläufen der Registry, der Prüfmethode und dem Verfahren des Anbieters ab. Geht ein zum Entsperren genutztes Kennwort oder ein Code verloren, greift ein registry-spezifisches Verfahren, das länger dauern kann.
Registry Lock schützt die Registrierungsdaten bei der Registry. Für sich allein verhindert es nicht:
Bei Projekten mit Wechsel des Hosting- oder DNS-Anbieters, Rechenzentrumsumzug oder Nameserver-Update gehört die Zeit für das Entsperren in den Projektplan. Wer die Änderung in eine ruhige Phase legt, begrenzt die Folgen möglicher Verzögerungen.
Die Liste der Personen, die eine Entsperrung beantragen dürfen, und deren Kontaktdaten müssen stets aktuell sein; scheidet jemand aus, passen Sie die Liste sofort an. Laufen alle Kontakt-E-Mails über die geschützte Domain, erreichen Sie Benachrichtigungen womöglich nicht, wenn genau diese Domain ein Problem hat. Mindestens eine Kontaktadresse unter einer anderen Domain verringert dieses Risiko.
Aktivieren Sie 2FA für Ihre Konten bei Registrar und DNS-Anbieter, beschränken Sie den Zugang zum Kundenmenü auf die Personen, die ihn brauchen, und prüfen Sie regelmäßig die automatische Verlängerung und die hinterlegte Zahlungsmethode.
Nennen Sie dem Support-Team von Atak Domain Ihre Domain und erfahren Sie mehr über Verfügbarkeit, aktuelle Preise und Bedingungen.
Eine Transfersperre lässt sich im Kundenmenü ein- und ausschalten, also auch von jemandem, der in Ihr Konto eindringt. Registry Lock liegt bei der Registry, lässt sich nur mit zusätzlicher Prüfung aufheben und deckt neben Transfers auch Löschung und Änderungen ab.
Nicht, solange die Sperre aktiv ist; serverUpdateProhibited verhindert das. Für die Änderung wird die Sperre vorübergehend aufgehoben.
Nein. Einträge wie A, MX, TXT und CNAME liegen bei Ihrem DNS-Anbieter; Registry Lock betrifft nur die Daten bei der Registry.
Die Standardstatus von Registry Lock blockieren keine Verlängerung; dafür gibt es einen eigenen EPP-Status. In der Regel ist die Verlängerung möglich. Klären Sie die Regeln Ihrer Endung und Ihres Anbieters aber vorab.
Nein. Die Registry muss den Dienst anbieten und Ihr Registrar den Zugang ermöglichen. Fragen Sie Ihren Anbieter nach Ihrer Endung.
Registries berechnen den Dienst meist gesondert; Endpreis und Abrechnungszeitraum richten sich nach den Bedingungen von Registry und Registrar. Den aktuellen Preis für Ihre Domain nennt Ihnen das Support-Team von Atak Domain.
Eine feste Dauer gibt es nicht; sie hängt von Registry und Anbieter ab. Da eine zusätzliche Prüfung und die Freigabe durch die Registry nötig sind, sollten Sie nicht mit wenigen Minuten rechnen und geplante Änderungen frühzeitig anstoßen.
Die Maßnahmen decken unterschiedliche Risiken ab. Wäre ein Domain-Ausfall für Ihr Unternehmen teuer, ist Registry Lock eine dritte Ebene, die kritische Änderungen auch bei kompromittiertem Konto stoppt.