React Nedir? Popüler React Frameworkleri
14.12.2023
Tek bir siteyi internette yayında tutmak için çoğu zaman birden fazla firma devrededir ve “hosting” kelimesi günlük konuşmada bunların hepsi için gelişigüzel kullanılır. Herhangi bir sorgu çalıştırmadan önce yapabileceğiniz en faydalı şey, bu rolleri birbirinden ayırmaktır.
| Rol | Neyi kontrol eder | Sorguda ne görünebilir | Neden hosting firması olmayabilir |
|---|---|---|---|
| Kayıt kuruluşu (registrar) | Alan adının tescili | Alan adını hangi firmadan aldığınız | Kayıt kuruluşu tescili yönetir; siteyi barındırmak zorunda değildir |
| DNS sağlayıcı | Alan adı için hangi kayıtların yayınlandığı | DNS’in şu an nerede yönetildiği | DNS sağlayıcı, site dosyalarının bulunduğu yerden tamamen bağımsız olabilir |
| Nameserver operatörü | DNS bölgesi için yetkili yanıtlar | Sağlayıcı markalı nameserver adları | Nameserver DNS yetkisini gösterir, origin sunucuyu değil |
| CDN / ters vekil | Ziyaretçi ile sunucu arasındaki trafik, önbellek, TLS | CDN’e ait bir IP veya nameserver | CDN gerçek sunucunun önünde durur ve onu bilerek gizleyebilir |
| IP sahibi | Bir IP aralığının tescilli tahsisi | IP’nin kayıtlı olduğu kurum | Bu kurum bulut platformu, bayi veya ağ operatörü olabilir; hosting satıcısı olmayabilir |
| ASN operatörü | Bir IP önekini duyuran ve yönlendiren ağ | Trafiği taşıyan otonom sistem | ASN ağı tanımlar, siteye hostingi satan firmayı değil |
| Bulut platformu | Alttaki işlem ve depolama altyapısı | IP verisinde büyük bir bulut sağlayıcının adı | Müşteriye görünen hosting firması, o bulutun üzerine kurulmuş bir bayi olabilir |
| Hosting firması | Site dosyalarını, veritabanını veya uygulamayı çalıştıran origin sunucu | Bazen doğrudan, çoğu zaman yalnızca dolaylı kanıtla | İnsanların kastettiği rol budur — ve kesinlikle doğrulanması en zor olanı |
Alan adı ile hosting arasındaki temel ayrım hâlâ kafa karıştırıyorsa, domain ile hosting arasındaki fark yazısı bu rehberden önce okunacak doğru başlangıç noktasıdır.

Açık sorgular, açık altyapı ilişkilerini gösterir. Sözleşmesel veya faturasal ilişkileri güvenilir biçimde göstermez ve arkasındakini gizlemek üzere tasarlanmış bir hizmetin içini her zaman göremez.
Bir sorgunun tek başına doğrulayamayacağı şeyler:
Her sonucu basit bir güven ölçeğinde değerlendirin:
Bu rehber sonuçlara yapay yüzdeler atamayacak. Gerçek güven, kaç bağımsız sinyalin birbiriyle uyuştuğuna bağlıdır; bir formüle değil.
Nameserver’lar DNS yetkisini gösterir, origin sunucuyu değil. İnsanların yaptığı ilk ve en yaygın karışıklık tam burada başlar.
Yetkili nameserver’lar, bir alan adının DNS bölgesine gelen sorgulara cevap vermekle yükümlü sunuculardır. Bir NS sorgusuyla listeleyebilirsiniz:
dig NS example.com
Komut satırıyla uğraşmak istemiyorsanız, Atak Domain DNS sorgulama aracı aynı sorguyu tarayıcı üzerinden çalıştırır.
Sağlayıcı markalı nameserver’lar (ns1.hostingfirmasi.com gibi) alan adının DNS’ini hangi firmanın yönettiğine dair fikir verir. Ama özel veya beyaz etiketli nameserver’lar alttaki operatörü tamamen gizleyebilir. Ayrıca kayıt kuruluşunun varsayılan nameserver’ları, sitenin orada barındırıldığının kanıtı değildir — sadece kimsenin varsayılan DNS ayarını değiştirmediği anlamına gelir. Bu ayarın nasıl yapılandırıldığını merak ediyorsanız, alt nameserver (NS) oluşturma rehberi süreci adım adım gösterir.
Yorum örneği: Bir alan adının nameserver’ları bilinen bir CDN’e aitse, bu size yalnızca DNS’te o CDN’in yetkili olduğunu söyler. Sitenin dosyalarının veya veritabanının fiilen nerede durduğunu söylemez.
DNS’in nerede yetkili olduğunu öğrendikten sonraki adım, alan adının fiilen hangi IP adresine çözümlendiğini bulmaktır.
dig A example.com

dig AAAA example.com

dig CNAME www.example.com
Bu adımı zorlaştıran birkaç durum var:
A kaydının nasıl çalıştığını ve nasıl değiştirildiğini görmek isterseniz, A kaydı nedir, nasıl yapılır yazısı iyi bir tamamlayıcı. Yerel makinenizde eski bir sonuç takılı kalıyorsa, DNS önbelleğini temizleme adımını atlamayın.
ASN (otonom sistem numarası), belirli bir IP önekini internette duyuran ve yönlendiren ağı tanımlar. Bunu IP’nin tescil kaydıyla birlikte kontrol etmek size gerçek bir bilgi verir — ama otomatik olarak “siteye hostingi kim sattı” sorusunun cevabını vermez.
Bölgesel internet kayıt kuruluşları (ARIN, RIPE NCC, APNIC, LACNIC, AFRINIC) kendi bölgelerindeki IP aralıklarının tahsis verisini yayınlar ve bu veri, bir IP’nin hangi kuruma ait olduğunu daraltmaya yardımcı olur. Ancak bulut platformları, bayiler, colocation sağlayıcıları ve yönetilen hosting düzenlemelerinin hepsi temiz bir atıf yapmayı zorlaştırır. Büyük bir bulut sağlayıcıya kayıtlı bir IP, size yalnızca altyapının o sağlayıcıya ait olduğunu söyler; o bulutun üzerine hosting işi kurup site sahibine satan firmanın kim olduğunu değil.
Sonuç, daha güçlü bir kanıt olmadıkça “IP ile ilişkili ağ” olarak ifade edilmelidir.
| Görülen sonuç | Muhtemel anlamı | Kanıtlamadığı şey | Önerilen bir sonraki kontrol |
|---|---|---|---|
| CDN ASN’si | Trafik bir CDN ağı üzerinden yönleniyor | CDN’in origin host olduğunu | Sonucun bir CDN’e ait olduğunu doğrulayın ve origin’in sonuçsuz kaldığını not edin |
| Büyük bulut sağlayıcı ASN’si | İş yükü büyük olasılıkla o bulut platformunda çalışıyor | Siteye hostingi hangi firmanın sattığını | Üstte bir bayi veya yönetilen hosting markası olup olmadığına bakın |
| Hosting firması ASN’si | Bir hosting firması bu altyapıya doğrudan sahip veya işletiyor | Bunun kesinlikle perakende bir hosting müşterisi ilişkisi olduğunu | Nameserver ve ters DNS ile çapraz kontrol edip uyum arayın |
| ISS veya kurumsal ağ | Site kendi kendine barındırılıyor veya bir işyeri bağlantısından yayınlanıyor | Ortada ticari bir hosting anlaşması olduğunu | Statik IP tahsisi olup olmadığına bakın, RIR tahsis verisi veya RDAP kaydıyla doğrulayın |
| Farklı ağlardan birden fazla IP | Çoklu bulut, yük dengeleme veya origin ile karışık bir CDN | Herhangi bir ağın “asıl” host olduğunu | Diğer sinyaller uyuşana kadar sonuçsuz sayın |
Statik IP kavramı bu tabloyu okurken kafa karıştırıyorsa, statik IP adresi nedir yazısı farkı net biçimde anlatıyor.
Düzgün bir sorgulama aracı, yukarıdaki kontrolleri sizden tek tek çalıştırmanızı istemek yerine bir arada yapar. Gerçekten işe yarayan bir araç NS kayıtlarından, A ve AAAA kayıtlarından, CNAME zincirlerinden, IP sahiplik verisinden, ASN bilgisinden, CDN tespitinden ve gerektiğinde ters DNS’ten yararlanmalı — ve size gösterdiği şeyin sınırları konusunda dürüst olmalıdır. Açıklamasız bir “güven skoru” tek başına bir şey ifade etmez.
Atak Domain IP ve hosting sorgulama aracı, bir alan adını güncel IP adresine çözümler ve ilişkili hosting sağlayıcı, konum, ASN ile ters DNS verisini gösterir. Sonuç, görünen sağlayıcı olarak bilinen bir CDN veya vekil ağı işaret ediyorsa, bunu origin sunucu hakkında değil, teslim katmanı hakkında bir kanıt olarak değerlendirin. [YAYIN ÖNCESİ: Güncel Atak Domain sorgulama aracının nihai URL’sini, desteklenen alanlarını ve çıktısını doğrulayın.]
Aynı alan adı için sorguyu iki ayrı ücretsiz araçtan da çalıştırabilir ve sonuçları karşılaştırabilirsiniz:
Bu ikisini birlikte kullanmanın pratik faydası şu: DNS sorgulaması size alan adının şu an fiilen ne yayınladığını, WHOIS ise tescil kaydında ne yazdığını söyler. İkisi birbirini tutmuyorsa — örneğin WHOIS’teki nameserver’lar ile canlı NS yanıtı farklıysa — genellikle yakın zamanda bir değişiklik yapılmış ve yayılma henüz tamamlanmamıştır.
E-posta tarafında da bir tablo çıkarmanız gerekiyorsa MX sorgulama, SPF sorgulama, DKIM sorgulama ve DMARC sorgulama araçları aynı alan adı için tamamlayıcı sinyaller verir. Tüm ücretsiz araçların listesi Atak Domain araçlar sayfasında.
Bir alan adının hosting sinyallerini şimdi kontrol edin
Alan adıyla ilişkili açık DNS ve ağ sinyallerini görüntüleyin, sonuç çıkarmadan önce verileri karşılaştırın.
Sonuçlar, sorgunun yapıldığı andaki açık DNS ve ağ verisini yansıtır ve origin sunucu yerine bir CDN veya vekil gösterebilir.
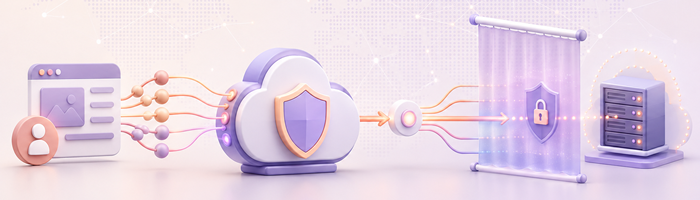
Bir CDN veya ters vekil, kendi uç IP adreslerini yayınlar; ziyaretçiler origin sunucuya doğrudan değil, bu uç noktalara bağlanır. Yani sorguda görünen IP sahibi CDN olabilir — ve CDN aynı zamanda DNS’i de yönetiyorsa nameserver’lar da CDN’e ait çıkar. Bu iki gerçeğin hiçbiri, CDN’in siteyi barındırdığını kanıtlamaz.
Origin çoğu zaman performans ve güvenlik gerekçesiyle bilerek görünürlük dışında tutulur. Açık sorgulama araçları da hiçbir zaman bu korumayı aşmanın yolu olarak sunulmamalıdır. Cloudflare’in bu katmanda tam olarak ne yaptığını merak ediyorsanız, Cloudflare nedir yazısı mimariyi ayrıntılı anlatıyor; vekil sunucuların genel mantığı için de proxy nedir yazısına bakabilirsiniz.
CDN bu belirsizliğin en yaygın kaynağı, ama tek kaynağı değil. Temiz bir cevabı zorlaştıran diğer kurulumlar:
Görünen bir CDN veya bulut sağlayıcı, teslim katmanı hakkında bir ipucudur; origin hosting sözleşmesinin kanıtı değil.
Bu rehberdeki hiçbir yöntem tek başına kesin sonuç vermez. Onları sırayla kontrol edilen ve birlikte tartılan bir iş akışı olarak ele almak, savunulabilir bir cevaba ulaşmanın gerçek yoludur.
| Sinyal | Örnek gözlem | Güvene katkısı | Sınırı |
|---|---|---|---|
| Nameserver | Sağlayıcı markalı NS kayıtları | DNS yönetimi için destekleyici kanıt | Dosyaların veya veritabanının nerede olduğunu doğrulamaz |
| IP sahibi | IP, adı bilinen bir hosting firmasına kayıtlı | Diğer sinyallerle uyuşuyorsa destekleyiciden güçlüye | Perakende host değil, bulut platformu veya bayi olabilir |
| ASN | ASN bilinen bir hosting ağıyla eşleşiyor | Destekleyici kanıt | Ağı tanımlar, faturasal ilişkiyi değil |
| Ters DNS | PTR kaydı bir hosting markasıyla eşleşiyor | IP sahibiyle uyuşuyorsa destekleyici kanıt | Her zaman yapılandırılmaz ve tek başına yetkili değildir |
| CDN tespiti | Bilinen CDN IP aralığı veya başlık deseni | Ne gördüğünüzü açıklar, origin’i barındıranı değil | Zaten origin keşfini engellemek için tasarlanmıştır |
Senaryo 1 — Nameserver, IP sahibi ve ters DNS aynı hosting firmasını gösteriyor. Doğru sonuç: Bu firma için güçlü, birbiriyle örtüşen bir kanıt var. Yanlış sonuç: Bunu belirli bir faturasal ilişkinin mutlak kanıtı saymak — arada hâlâ bir bayi olabilir.
Senaryo 2 — Nameserver’lar bir DNS sağlayıcıya ait, çözümlenen IP ise bambaşka bir hosting ağına ait. Doğru sonuç: DNS yönetimi ile origin hosting iki ayrı firmaya bölünmüş. Bu yaygındır ve olağan dışı değildir. Yanlış sonuç: İlk göründüğü için DNS sağlayıcısını host varsaymak.
Senaryo 3 — Hem IP hem nameserver’lar bir CDN’e ait. Doğru sonuç: Origin, yalnızca açık veriyle sonuçsuz kalıyor — ve bu meşru, dürüst bir cevaptır. Yanlış sonuç: Sonuçta görünen tek kurum olduğu için CDN’i “host” ilan etmek.
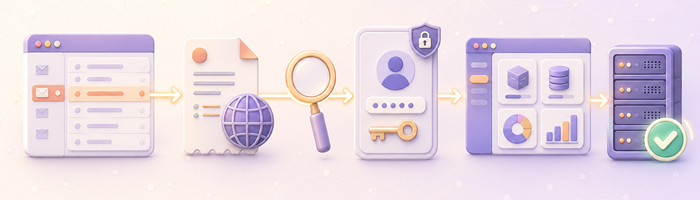
Bir siteye sahipseniz veya onu yönetiyorsanız ama hostingin kimde olduğunu hatırlamıyorsanız, yukarıdaki açık sorgular bir başlangıç noktası — ama kendi kayıtlarınız genellikle çok daha hızlı sonuç verir.
Kurumsal bir hosting sağlayıcısı, herhangi bir bilgiyi paylaşmadan önce genellikle kimlik, sahiplik veya hesap doğrulaması ister — ve sırf alan adını bilen birine özel hesap verisini teslim etmemelidir. Bu konuşmanın diğer tarafındaysanız, kim olduğunuzu kanıtlamaya hazır olun.
Mevcut hostingi tespit etmek, taşımaya hazırlanmanın yalnızca bir parçası. Aşağıdaki kontrol listesi, taşıma sırasında işlerin bozulmasını fiilen engelleyen adımları kapsıyor.
Adım adım süreç için hosting transferi ve WordPress site taşıma rehberine bakın. Yeni bir plan seçme aşamasındaysanız hosting nasıl alınır yazısı karar kriterlerini sadeleştiriyor.
Site taşıma mı planlıyorsunuz?
Sitenizin teknolojisini, beklenen trafiğini, güvenlik ihtiyaçlarını, yedekleme ve e-posta kurulumunu destekleyen bir hosting planı seçin.
Alan adının nameserver’larını kontrol edin, alan adını bir IP adresine çözümleyin ve o IP’nin kime kayıtlı olduğunu ASN bilgisiyle birlikte inceleyin. Tek bir sinyale güvenmek yerine üçünü birleştirin; çünkü gerçek origin sunucunun yerinde bir CDN veya bulut platformu görünebilir.
Güvenilir biçimde göstermez. WHOIS ve RDAP, kayıt kuruluşu, tescil durumu ve önemli tarihler gibi alan adı tescil verisini sunar. Tescil sahibi bilgileri gizlenmiş veya erişilemez olabilir ve bu servisler sitenin hosting sağlayıcısını güvenilir şekilde tanımlamaz. Ayrıntı için WHOIS nedir ve WHOIS araması nasıl yapılır yazısına bakabilirsiniz.
Bazen, ama zorunlu değil. Çoğu sağlayıcı iki hizmeti birlikte sunar; yine de bir alan adı bir firmadan tescil edilip bambaşka bir yerde barındırılabilir. İki düzenleme de olağandır.
Alan adının DNS’inde kimin yetkili olduğunu gösterirler. Bu çoğu zaman hosting ile ilişkilidir ama aynı şey değildir. Özellikle özel veya beyaz etiketli nameserver’lar, alttaki hosting firmasını tamamen gizleyebilir.
IP’nin kayıtlı olduğu ağı tanımlayabilir; bu değerli bir destekleyici kanıttır ama kesin kanıt değildir. O ağ bir hosting firması, bir bulut platformu, bir bayi veya bir colocation sağlayıcısı olabilir — tescil verisi tek başına bunları birbirinden ayırmaz.
Site Cloudflare’i CDN veya ters vekil olarak kullanıyorsa, ziyaretçiler origin sunucuya doğrudan değil Cloudflare’in uç ağına bağlanır. Bu yüzden açık bir sorguda görünen şey Cloudflare’in IP’si ve bazen nameserver’ları olur.
Evet, tasarım gereği. Bir CDN’in görevlerinden biri origin sunucuyu doğrudan maruz kalmaktan korumaktır. Dolayısıyla Cloudflare gösteren bir sorgu size teslim katmanını anlatır; sitenin altta fiilen nerede barındırıldığını değil.
Otonom sistem numarası, internette IP adres aralıklarını duyuran ve yönlendiren bir ağı tanımlar. Bir IP’nin ASN’sini kontrol etmek, o trafiği hangi ağın taşıdığını gösterir; hosting atfı için faydalı ama kesin olmayan bir sinyaldir.
Evet. Bir site ana uygulama için bir sağlayıcıyı, statik dosyalar veya medya için başkasını, hepsinin önünde de bir CDN’i kullanabilir. Özellikle büyük veya yüksek trafikli sitelerde çoklu sağlayıcı kurulumları yaygındır.
Araçlar farklı veri kaynaklarını sorgular, sonuçları farklı sürelerle önbellekte tutar ve farklı kayıt türlerine bakabilir. Coğrafi veya yük dengeli DNS de sorgunun geldiği yere göre meşru biçimde farklı cevaplar döndürebilir.
Doğrudan bulamazsınız. Hosting sorgusu size altyapıyı anlatır — DNS, IP, ağ — siteyi kimin sahiplendiğini veya işlettiğini değil. Alan adı sahipliği ayrı bir sorudur; genellikle WHOIS veya RDAP üzerinden, kendi ciddi sınırlarıyla birlikte incelenir.
E-postalarınızda faturaları ve yenileme bildirimlerini arayın, kayıt kuruluşu hesabınızı kontrol edin, parola yöneticinize bakın ve siteyi kuran veya bakımını yapan herkese sorun. Bu yol, açık sorgulama yöntemlerinden genellikle hem daha hızlı hem daha güvenilirdir.
Herkese açık DNS ve ağ tescil verisini kontrol etmek rutin bir teknik faaliyettir. Ancak bilginin nasıl toplandığı veya kullanıldığı; yürürlükteki mevzuata, sağlayıcı koşullarına ve yerel düzenlemelere tabi olabilir. Açık sorgu verisi hiçbir zaman erişim kontrollerini aşmak, özel sistemleri yoklamak veya korunan altyapıyı ifşa etmek için kullanılmamalıdır.
Site dosyalarının ve veritabanının tam yedeğini, mevcut DNS bölgesinin eksiksiz kaydını ve MX, SPF, DKIM, DMARC, doğrulama ile CAA kayıtlarının kopyalarını. Taşımalarda en sık bozulan şeyler, korunmadığında tam olarak bunlardır.
Tek bir sinyale değil, birkaç sinyale birlikte bakın. Açık kanıt bunları birbirine karıştırsa bile DNS, ağ, CDN, kayıt kuruluşu ve hosting rollerini kendi zihninizde ayrı tutun. Kanıt gerçekten yetersizse belirsizliği dürüstçe ifade edin — bu başarısız bir sorgu değil, doğru bir cevaptır.
Bulduklarınızı bir arızayı çözmek, sahibi olduğunuz bir şeye erişimi geri kazanmak veya bir taşımayı daha az sürprizle planlamak için kullanın. Bunların hiçbiri, birinin bir CDN arkasında bilerek gizlediği altyapıyı ortaya çıkarmanın yolu değildir ve öyle değerlendirilmemelidir.
Bir sitenin hosting sinyallerini kontrol edin
Sorguyu çalıştırın; nameserver, DNS, IP ve ağ sonuçlarını karşılaştırın ve tek bir alana güvenmek yerine kanıtları birlikte değerlendirin.
Sonuçlar, sorgunun yapıldığı andaki açık DNS ve ağ verisini yansıtır ve origin sunucu yerine bir CDN veya vekil gösterebilir.
Bunlar da işinize yarayabilir: DNS Nedir? · Hosting Nedir? · Hosting Nasıl Alınır? · WHOIS Sorgulama · Sunucu Nedir?